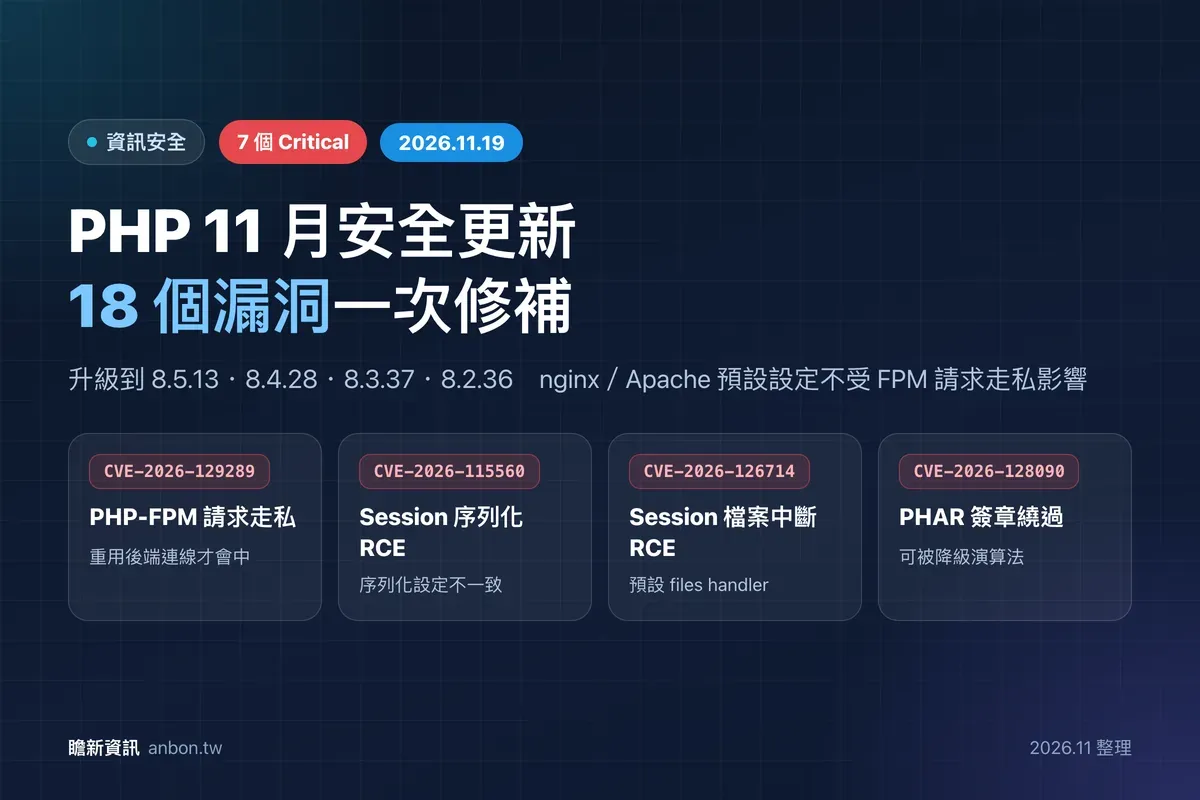
距離 PHP2Shell 緊急修補不到一個月,PHP 在 2026 年 11 月 19 日又依例行的四週週期,為所有受支援分支發布安全更新:8.5.13、8.4.28、8.3.37 與 8.2.36,同一天 PHP 8.6.0 也正式推出。
官方前一天的預告說最高嚴重度是 Critical,但也補充:Critical 的問題需要非預設設定或少見的部署方式才會觸發。所以這次的重點不是恐慌,而是看懂條件、找出真正需要優先處理的主機。
這次修了哪些漏洞?
依官方 ChangeLog,8.5.13 共修補 17 個安全公告並升級 uriparser 函式庫,8.4.28 修補 14 個、8.3.37 修補 13 個、8.2.36 修補 12 個。Unit 42 的整理是 18 個漏洞、其中 7 個為 Critical。下表列出影響最大的幾個:
| 漏洞 | 問題 | 官方評分 | 觸發條件 |
|---|---|---|---|
| CVE-2026-129289 | PHP-FPM 請求走私,可能執行程式碼 | Critical 9.2 | 前端重用後端連線,且應用程式沒有讀完請求內容 |
| CVE-2026-126714 | session 檔寫入中斷,可能執行程式碼 | Critical 9.2 | 預設的 files session handler,加上可利用的程式物件鏈 |
| CVE-2026-115560 | session 序列化設定不一致,可能執行程式碼 | Critical 9.2 | 開啟上傳進度,且不同程式的序列化設定不一致 |
| CVE-2026-129496 | 時區快取記憶體錯誤 | Critical 9.2 | 錯誤記錄寫到檔案,且啟動時就有診斷訊息 |
| CVE-2026-128090 | PHAR 簽章可被降級繞過 | High 7.7 | 攻擊者能修改有簽章的 Phar 檔 |
| CVE-2026-129538 | PHP-CGI 越界讀寫 | Moderate 6.9 | 只影響 php-cgi,且 cgi.fix_pathinfo=1 |
PHP-FPM 請求走私是什麼?我的網站會中嗎?
CVE-2026-129289 從 PHP 5.6.0 就存在。當網頁伺服器和 PHP-FPM 之間的連線被「重複使用」,而應用程式又開啟了請求內容(php://input)卻沒有讀完,攻擊者就能用一個 multipart 請求偽造下一個 FastCGI 請求,設定 auto_prepend_file 這類參數,進而執行程式碼,而且影響會留在同一個 worker 上。
關鍵在「重用後端連線」這個前提。nginx 與 Apache 的預設設定都不會重用,只有以下設定才會受影響:
- nginx 設定了
fastcgi_keep_conn on; - Apache 的 mod_proxy_fcgi 設定了
enablereuse=on - 用 HAProxy 轉發到 PHP-FPM 並保留後端連線
自己管理 nginx 的,可以用 nginx -T 2>/dev/null | grep -n fastcgi_keep_conn 檢查完整設定;沒有出現就是預設值,不受這個漏洞影響。有開啟的,請優先升級,或先把它關掉。官方也提醒不要把 PHP-FPM 的連接埠直接開放到外網。
⚠️ 注意
各單位評級不一:PHP 官方評為 Critical,Ubuntu 評為 Medium。差別在於有沒有把「非預設設定」算進去。只要你的環境符合條件,就應該當作最高優先處理。
session 相關的漏洞要注意什麼?
這次有三個漏洞和 PHP 的 session 機制有關。CVE-2026-126714 發生在預設的檔案型 session:寫入被中斷時,檔案會留下「新資料開頭、舊資料結尾」的混合內容,配合可利用的程式物件鏈就可能執行程式碼,修正方式是寫入前先清空檔案。
CVE-2026-115560 則在 10 月就先發過提醒,11 月的正式公告把範圍擴大:不只執行中切換設定,不同網站、pool 或 CLI 各自使用不一致的序列化設定也會觸發,研究人員已用 Guzzle、Monolog 這類常見套件的物件鏈證實可執行命令。
值得注意的行為變更是:修補版本把 session.upload_progress.enabled 的預設值改為關閉,但 php.ini-production 的註解仍寫預設開啟,發布說明也沒有提到。網站若依賴上傳進度條,升級後要確認功能是否正常。
還在用 php-cgi 嗎?
CVE-2026-129538 只影響 php-cgi,PHP-FPM 與 mod_php 不受影響。條件是 cgi.fix_pathinfo=1(預設值)加上特定的 rewrite 或 Alias 對應,影響是服務中斷與資訊外洩。暫時無法升級時,可以把 cgi.fix_pathinfo 設為 0。
升級順序怎麼排?
- 先處理開啟後端連線重用(fastcgi_keep_conn、enablereuse、HAProxy)的對外主機。
- 接著處理有會員登入、大量使用 session 的網站與系統。
- 其餘 PHP 主機排入下一次維護時段,同一分支的小版本升級通常不需改程式。
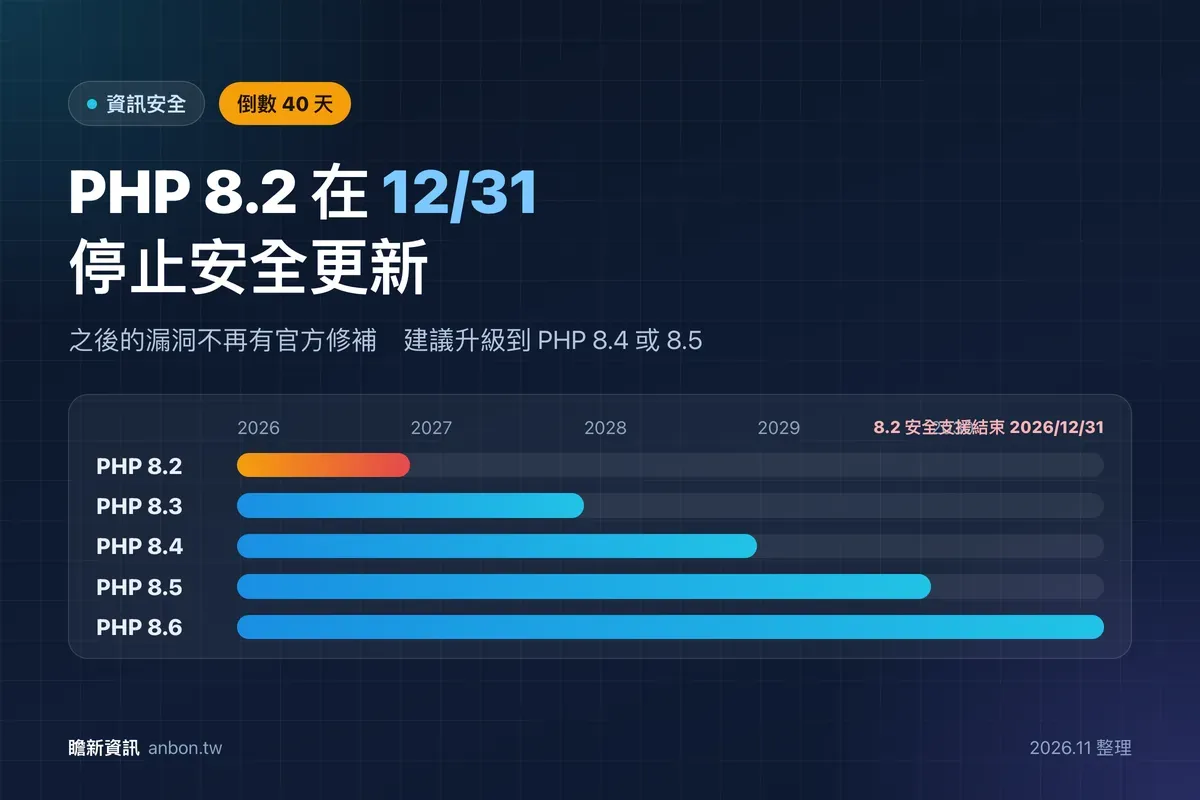
- 還在用 PHP 8.2 的,把升級到 8.4 或 8.5 排進年底前的計畫,因為 8.2 只支援到 12 月 31 日。
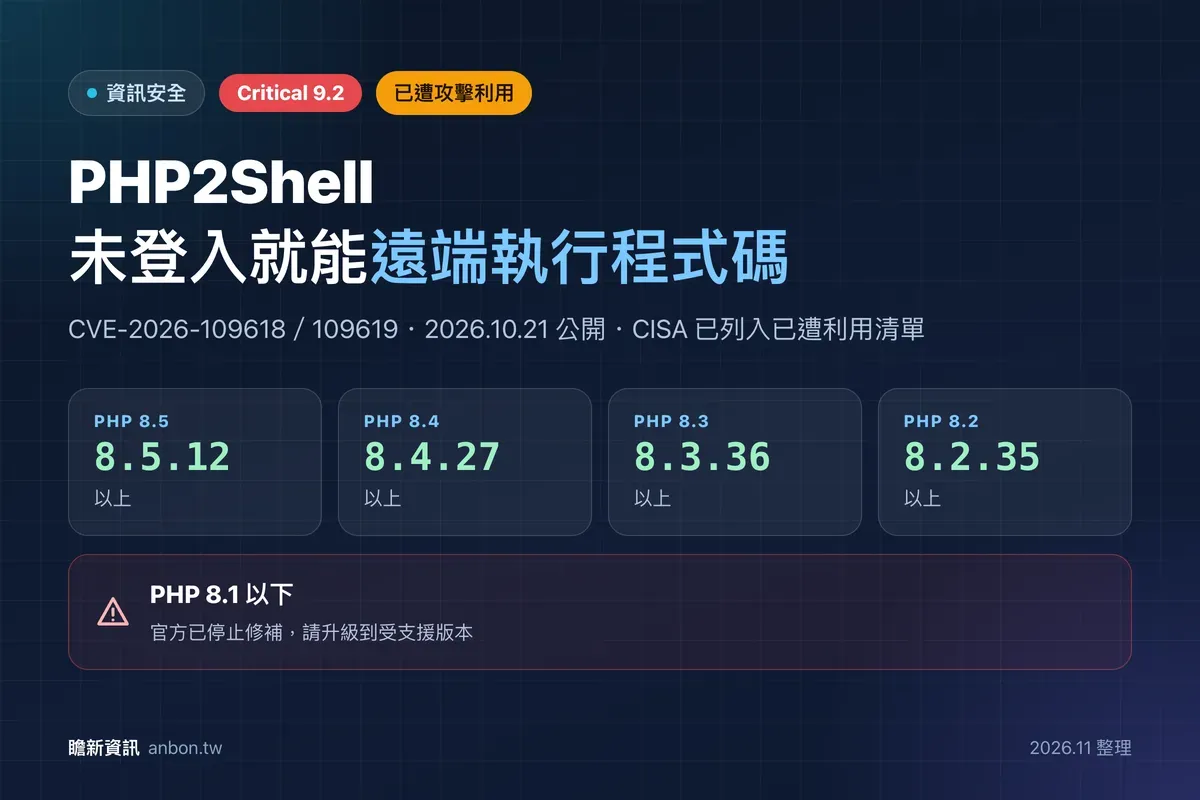
如果 10 月的 PHP2Shell 還沒修補,這次的版本會一併包含。修補的先後判斷也可以參考程式漏洞先修哪一個;需要協助盤點主機設定,可以看看資訊安全守護服務。
參考資料
- PHP 8 ChangeLog(8.5.13、8.4.28、8.3.37、8.2.36) — PHP.net,2026-11-19(英文,國際,2026-11-21 查證)
- Upcoming Critical PHP Security Release — PHP.net,2026-11-18(英文,國際,2026-11-21 查證)
- GHSA-qc49-hpvq-g2w6(CVE-2026-129289) — PHP 官方 GitHub 安全公告(英文,國際,2026-11-21 查證)
- GHSA-658j-r8rw-q6mx(CVE-2026-115560) — PHP 官方 GitHub 安全公告(英文,國際,2026-11-21 查證)
- GHSA-fm2m-fjf5-v3cp(CVE-2026-126714) — PHP 官方 GitHub 安全公告(英文,國際,2026-11-21 查證)
- GHSA-5j3f-64r7-f564(CVE-2026-129538) — PHP 官方 GitHub 安全公告(英文,國際,2026-11-21 查證)
- CVE-2026-129289 — Ubuntu Security(英文,國際,2026-11-21 查證)
ℹ️ 關於本文
本文依 2026 年 11 月 21 日查閱的官方公告與資安研究整理,漏洞細節、受影響版本與修補版本可能隨官方更新而調整,實際請以官方公告為準。文中的設定與指令是一般性範例,套用前請先在測試環境確認;如果不確定自己的網站或主機有沒有受影響,可以聯絡瞻新資訊協助盤點。
常見問題
這次更新和 10 月的 PHP2Shell 是同一件事嗎?
不是。10 月 21 日的更新修補 PHP2Shell 兩個漏洞,11 月 19 日是另一批修補。如果 10 月沒有升級,直接升到 11 月的版本(8.5.13、8.4.28、8.3.37、8.2.36)就會一併包含兩次的修正。
nginx 預設設定會受 PHP-FPM 請求走私影響嗎?
不會。PHP 官方說明 nginx 與 Apache 的預設設定不受影響,只有開啟 fastcgi_keep_conn on、Apache mod_proxy_fcgi 的 enablereuse=on,或用 HAProxy 保留後端連線時才有風險。
只用 PHP-FPM,需要處理 php-cgi 的漏洞嗎?
CVE-2026-129538 只影響 php-cgi,PHP-FPM 與 mod_php 不受影響。但同一批更新還有 session、時區快取等漏洞,仍建議整體升級 PHP。
升級後 session 上傳進度功能怎麼不見了?
修補版本把 session.upload_progress.enabled 的預設值改成關閉,但 php.ini-production 的註解仍寫預設開啟。如果網站確實需要上傳進度條,請評估風險後在 php.ini 明確開啟,並確認所有應用程式的 session 序列化設定一致。