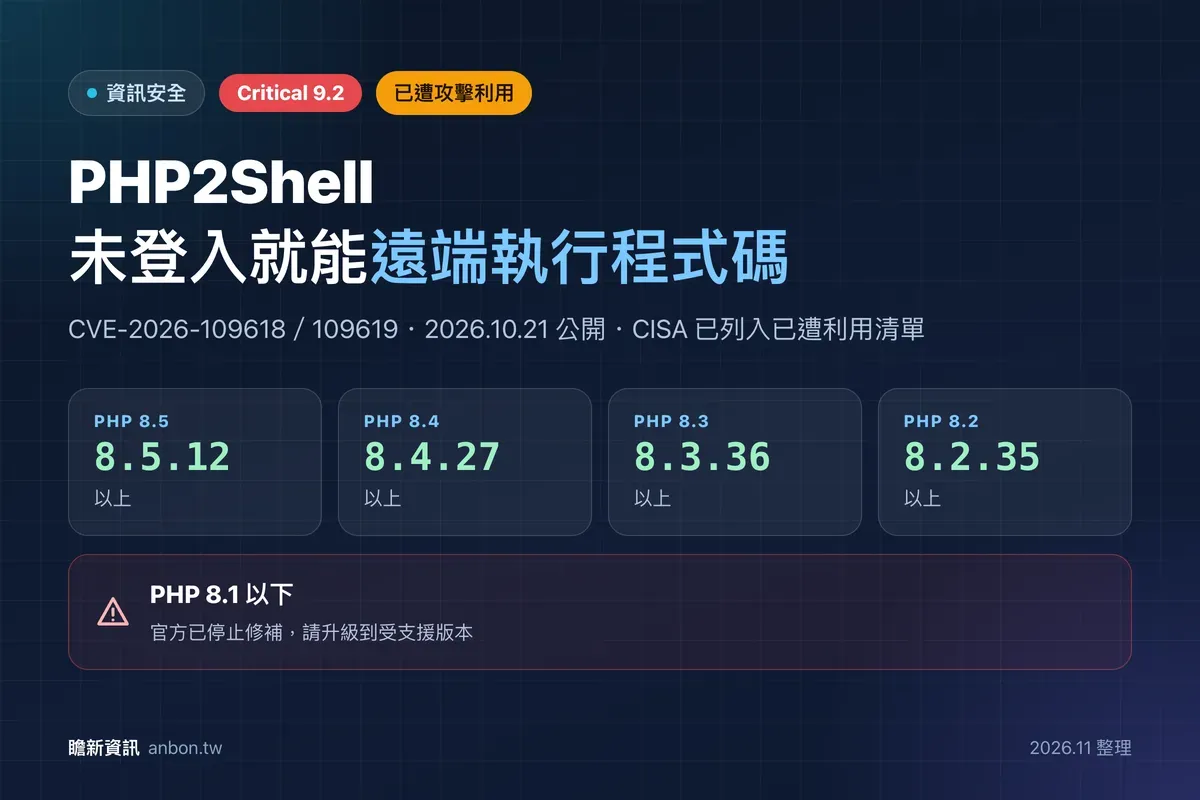
2026 年 10 月 21 日,PHP 官方發布緊急安全公告,修補兩個可讓未登入者遠端執行程式碼的核心漏洞。資安公司 Wiz 公開研究時把它稱為「PHP2Shell」,這個名稱之後被廣泛使用。這次和一般外掛漏洞不同,問題出在 PHP 本身,只要用 PHP 提供網頁服務都在範圍內。
官方給出的結論很直接:沒有完整的緩解方式,升級是唯一安全的選擇。以下整理受影響範圍、修補版本、攻擊現況,以及暫時無法升級時能先做的事。
PHP2Shell 是什麼?兩個漏洞一次看懂
PHP2Shell 指的是 CVE-2026-109618 與 CVE-2026-109619 兩個漏洞。兩者都發生在 PHP 處理請求的內部流程,攻擊者不需要帳號密碼,只要送出特製的網頁請求,就可能讓 PHP 執行攻擊者的程式碼。
| 漏洞編號 | 問題在哪裡 | 官方評分 |
|---|---|---|
| CVE-2026-109618 | 記憶體不足(OOM)的處理會在請求資料只初始化一半時中斷 PHP,之後的清理流程把無效資料當成有效資料使用 | CVSS 4.0 9.2(Critical) |
| CVE-2026-109619 | 屬於某個請求的內部狀態在記憶體釋放後仍被保留,同一個 worker 處理下一個請求時可能誤用 | CVSS 4.0 9.2(Critical) |
美國國家漏洞資料庫(NVD)以 CVSS 3.1 重新評分,分別是 9.8 與 8.1。不同單位的分數略有差異,但都屬於高風險等級。
哪些網站會受影響?
PHP 官方說明,所有提供網頁服務的 PHP 安裝都在風險範圍內,包括 PHP-FPM、Apache 的 mod_php、php-cgi、FrankenPHP 與 LiteSpeed。其中 mod_php 的風險最高:官方已示範在應用程式碼執行之前,一個未登入的請求就能觸發攻擊。
PHP-FPM 則是經原始碼分析判定「很可能受影響」,尚未有完整的攻擊程式。CVE-2026-109619 經由 session 上傳進度功能的攻擊路徑,在 mod_php 與 PHP-FPM 上都已確認,而且不需要應用程式呼叫 session_start()。
| PHP 分支 | 受影響版本 | 請升級到 | 官方安全支援 |
|---|---|---|---|
| 8.5 | 8.5.12 之前 | 8.5.12 以上 | 到 2029 年底 |
| 8.4 | 8.4.27 之前 | 8.4.27 以上 | 到 2028 年底 |
| 8.3 | 8.3.36 之前 | 8.3.36 以上 | 到 2027 年底 |
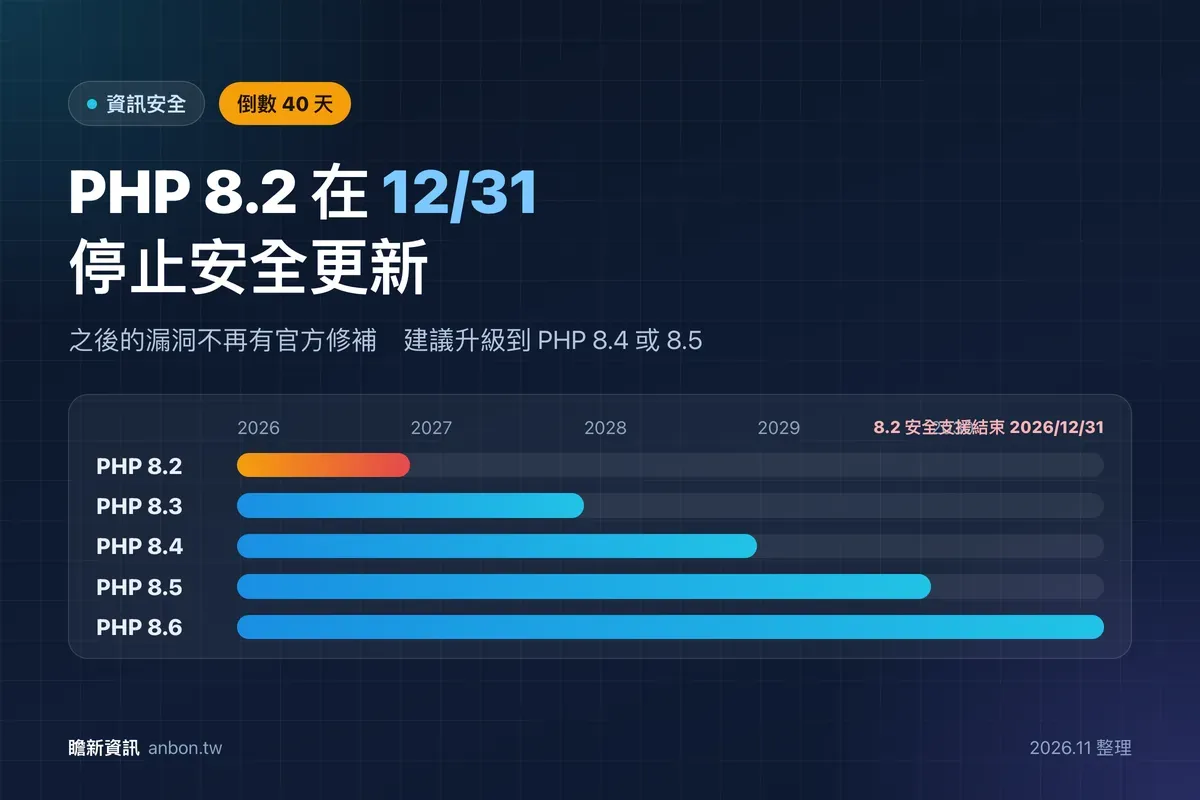
| 8.2 | 8.2.35 之前 | 8.2.35 以上 | 到 2026 年 12 月 31 日 |
| 8.1 以下 | 全部 | 升級到受支援分支 | 已停止 |
⚠️ 注意
PHP 8.2 的安全支援只到 2026 年 12 月 31 日,現在升到 8.2.35 只能先擋住這次的漏洞。還在用 8.2 的網站請同步規劃升級,可參考PHP 8.2 停止支援的升級檢查清單。
已經有人在攻擊了嗎?
有。美國網路安全暨基礎設施安全局(CISA)在 10 月 26 日把兩個漏洞列入「已遭利用漏洞(KEV)」清單,要求聯邦機關在 10 月 29 日前完成修補。幾個公開觀測數據如下:
- Palo Alto Networks 的 Unit 42 透過網路掃描,發現超過 2,260 萬個對外開放、可能受影響的 PHP 服務。
- 台夫特理工大學的追蹤站記錄到 10 月 21 日至 11 月 19 日間 89,575 次攻擊請求,來自 802 個 IP、74 個國家,其中 10,633 次已走到程式碼執行階段。
- 資安公司 Defiant 記錄到 7.7 萬次以上與 WordPress 相關的攻擊請求,截至 10 月 28 日尚未確認有網站被成功入侵。
- watchTowr 觀察到修補釋出當下就出現攻擊嘗試,之後也看到成功利用的案例。
怎麼確認自己的 PHP 版本有沒有修補?
自己管理主機的,可以在主機上執行 php -v,PHP-FPM 則看 php-fpm -v,或在後台的系統資訊頁查看。用虛擬主機的,到主機控制台的 PHP 設定頁確認。
要特別注意 Linux 發行版的套件:Debian、Red Hat 這類發行版會把修補「回補」到舊的版本號上,版本數字不一定等於官方的 8.x.27。例如 Debian 為 trixie 發布 DSA-6574-1、為 bookworm 發布 DLA-4848-1。請以發行版的安全公告確認套件是否已修補,再執行系統更新並重新啟動 PHP-FPM 或 Apache。
暫時不能升級,可以先做什麼?
PHP 官方列出幾項降低風險的設定,但也明確說明這些做法「不會讓系統變安全」,只能爭取時間:
- 在 php.ini 或 FPM pool 設定
session.upload_progress.enabled=0,並重新啟動所有 worker。不能用 ini_set() 或 .user.ini 設定,因為它們生效得太晚。 - 以應用程式無法覆寫的方式(例如 FPM pool 的 php_admin_value)設定
memory_limit=-1,並確認沒有其他設定把它改回有限值。 - 調低 post_max_size:不需要上傳檔案的網站設 8M,需要上傳的設 32M,upload_max_filesize 要小於 post_max_size。
- PHP 8.5 另外設定
fatal_error_backtraces=0。 - 在網頁伺服器或代理層限制請求大小、欄位數、multipart 數量與標頭數量。
💡 小提醒
漏洞修補的先後順序,可以參考程式漏洞先修哪一個:對外開放、未登入就能攻擊、已遭利用的漏洞要排在最前面,PHP2Shell 三項都符合。
修補完成後還要檢查什麼?
漏洞公開後到你完成修補的這段期間,網站可能已經被攻擊過。升級完成後,建議至少做以下檢查:
- 比對網站目錄中近期新增或被修改的 PHP 檔案,特別是上傳目錄裡不應該出現的 .php 檔。
- 檢查系統排程(crontab)與新增的系統帳號。
- 從網頁伺服器記錄找出 10 月 21 日之後的異常請求與大量 500 錯誤。
- 更換資料庫密碼、API 金鑰等網站設定檔裡的機密資訊。
如果發現異常,處理順序可以參考網站中毒之後的處理順序。不確定自己的主機狀況,也可以透過資訊安全守護服務請我們協助盤點。
參考資料
- Security advisory: Critical remote code execution vulnerabilities, update now — PHP.net,2026-10-21(英文,國際,2026-11-21 查證)
- GHSA-w8hw-w9fx-j79w(CVE-2026-109618) — PHP 官方 GitHub 安全公告(英文,國際,2026-11-21 查證)
- GHSA-6wmf-4rv5-p3rp(CVE-2026-109619) — PHP 官方 GitHub 安全公告(英文,國際,2026-11-21 查證)
- Critical Vulnerabilities in PHP Require Immediate Patching — CISA(英文,美國,2026-11-21 查證)
- Threat Brief: CVE-2026-109618, CVE-2026-109619 — Palo Alto Networks Unit 42(英文,國際,2026-11-21 查證)
- PHP2Shell exploitation tracker — 台夫特理工大學(英文,荷蘭,2026-11-21 查證)
- PHP2Shell Attacks Root Palo Alto Firewalls but Fail Against WordPress — SecurityWeek,2026-10-30(英文,美國,2026-11-21 查證)
- CVE-2026-109618 — Debian Security Tracker(英文,國際,2026-11-21 查證)
ℹ️ 關於本文
本文依 2026 年 11 月 21 日查閱的官方公告與資安研究整理,漏洞細節、受影響版本與修補版本可能隨官方更新而調整,實際請以官方公告為準。文中的設定與指令是一般性範例,套用前請先在測試環境確認;如果不確定自己的網站或主機有沒有受影響,可以聯絡瞻新資訊協助盤點。
常見問題
PHP2Shell 會影響 WordPress 網站嗎?
WordPress 跑在 PHP 上,只要主機的 PHP 版本落在受影響範圍就有風險。資安公司 Defiant 統計到 7.7 萬次以上的相關請求,截至 10 月 28 日尚未確認有 WordPress 網站因此被入侵,但這不代表安全,仍應盡快升級 PHP。
用的是虛擬主機,要自己升級 PHP 嗎?
虛擬主機的 PHP 通常由主機商維護。請到主機控制台確認目前的 PHP 版本,並向主機商確認是否已套用 10 月 21 日之後的修補版本;控制台可以切換版本的,建議改成 8.3 以上仍有安全支援的版本。
PHP 8.1 還能繼續用嗎?
PHP 8.1 已在 2025 年 12 月 31 日停止官方支援,PHP 團隊只為自行編譯的使用者提供最小幅度的原始碼修補。美國 CISA 也建議無法更新或仍在用 PHP 8.1 以下的系統先下線,最穩妥的做法是升級到受支援的版本。
升級 PHP 小版本會不會讓網站壞掉?
同一分支內的小版本更新(例如 8.3.x 升到 8.3.36)只包含錯誤與安全修正,相容性風險低,通常可以直接升級。跨分支升級(例如 8.1 升到 8.4)才需要先在測試環境確認程式與擴充套件相容。