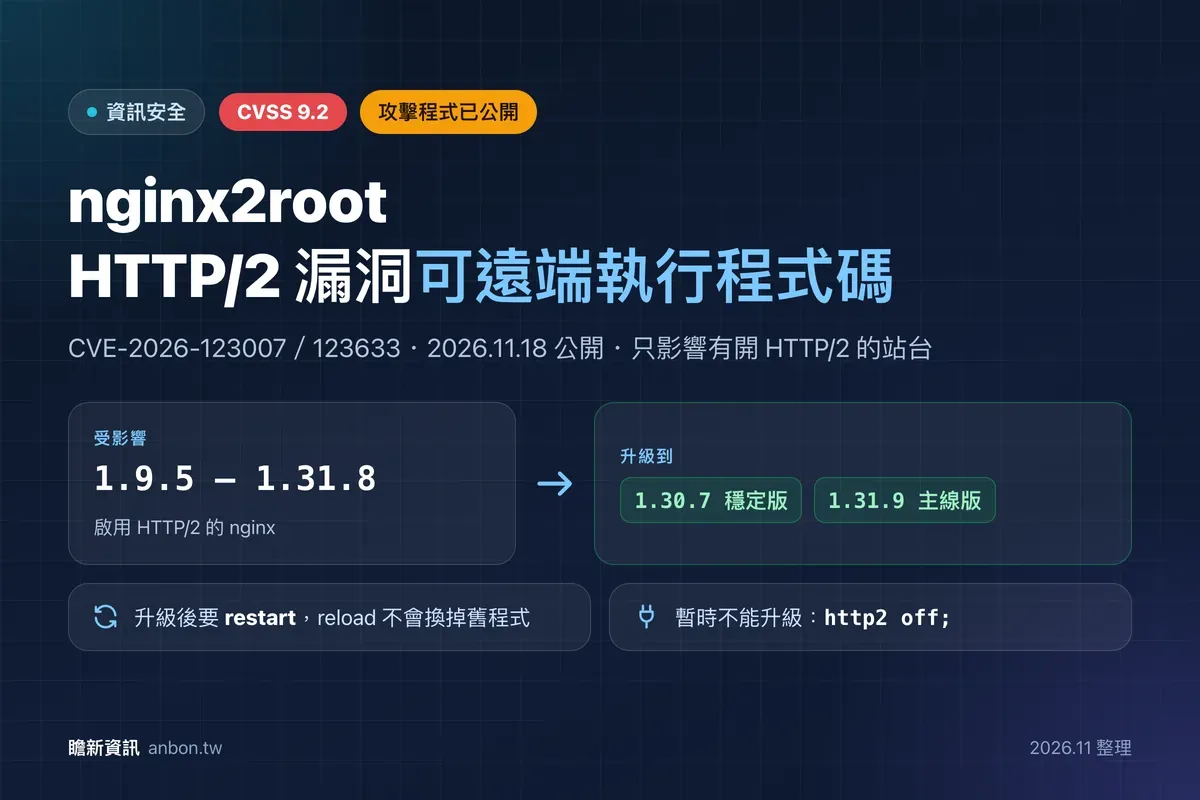
2026 年 11 月 18 日,nginx 官方一次發布 10 個漏洞的修補,其中兩個 HTTP/2 漏洞最受關注。參與研究的 Xint 團隊把這組漏洞稱為「nginx2root」,因為它們可以和一個 Linux 核心漏洞串接,從網頁伺服器一路取得主機最高權限。
nginx 是台灣企業網站最常見的網頁伺服器之一,也常被當成反向代理放在系統最前面。好消息是這次的主要漏洞只影響啟用 HTTP/2 的站台,而且已有明確的修補版本。
nginx2root 包含哪些漏洞?
這批修補涵蓋 HTTP/2、HTTP/3、DNS 解析、TLS 1.3 與郵件代理等模組。下表列出影響最大的幾個,嚴重度以 nginx 官方分級為主,兩個 HTTP/2 漏洞另列 F5 的 CVSS 分數:
| 漏洞 | 問題 | 嚴重度 | 受影響版本 |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2 流量控制計算錯誤,造成記憶體溢位 | nginx:major;F5:CVSS 4.0 9.2 | 1.9.5 – 1.31.8 |
| CVE-2026-123633 | HTTP/2 連線的記憶體釋放後仍被使用 | nginx:medium;F5:CVSS 4.0 9.2 | 1.19.7 – 1.31.8 |
| CVE-2026-118899 | 透過 TLS 1.3 讀取請求內容時陷入無限迴圈 | major | 1.13.0 – 1.31.8 |
| CVE-2026-113425 | 郵件代理模組記憶體釋放後仍被使用 | major | 0.5.33 – 1.31.8 |
| CVE-2026-121810 | HTTP/3 記憶體釋放後仍被使用 | medium | 1.25.0 – 1.31.8 |
全部 10 個漏洞的修正版本都是 nginx 1.31.9(主線版)與 1.30.7(穩定版)。商業版 NGINX Plus 請升到 37.0.8.1 或 37.3.0.1,F5 的 NGINX Ingress Controller 升到 5.8.0。
我的 nginx 會受影響嗎?
兩個 HTTP/2 漏洞都必須啟用 HTTP/2 才會觸發。Wiz 的研究人員已在一台只提供靜態檔案的 HTTPS 主機上示範 CVE-2026-123007,也就是說,就算網站沒有複雜功能,只要開了 HTTP/2 就在範圍內。CVE-2026-123633 的條件比較多:除了 HTTP/2,還要有轉送到後端的請求,且 worker_connections 快用完。
可以用以下兩個指令確認:
nginx -v:看版本是否早於 1.30.7(穩定版)或 1.31.9(主線版)。nginx -T 2>/dev/null | grep -n http2:看設定裡有沒有http2 on;或listen 443 ssl http2;。
nginx 原始碼預設不編譯 HTTP/2 模組,http2 指令的預設值也是關閉。但多數網站為了效能會主動開啟,請以實際設定為準。如果是 Linux 發行版的套件,發行版會把修補回補到原本的版本號上,請以發行版的安全公告確認。
⚠️ 注意
資安公司 Sophos 已確認 CVE-2026-123007 的概念驗證攻擊程式公開流傳。截至 11 月 20 日,美國 CISA 的已遭利用漏洞清單還沒有收錄 nginx 的項目,但攻擊程式公開後通常很快就會出現實際攻擊。
怎麼升級?升級後為什麼一定要重新啟動?
用套件管理員安裝的,執行系統更新即可,例如 Debian/Ubuntu 的 apt update && apt upgrade nginx,或 RHEL 系列的 dnf update nginx。更新後先用 nginx -t 檢查設定,再執行 systemctl restart nginx。
這裡最容易出錯的是「只做 reload」。Xint 特別提醒,reload 只會讓既有程式重新讀取設定,並不會換成新的程式檔,漏洞仍然存在。必須重新啟動,或使用 nginx 的線上程式升級流程。
暫時不能更新,可以先關閉 HTTP/2 嗎?
Wiz 與 Xint 都建議,在完成更新前先關閉 HTTP/2。寫法依版本不同:
| nginx 版本 | 關閉 HTTP/2 的寫法 |
|---|---|
| 1.25.1 以上 | 在 server 區塊加上 http2 off;,並移除 listen 指令上的 http2 參數 |
| 1.9.5 – 1.25.0 | 把 listen 443 ssl http2; 改成 listen 443 ssl; |
要注意的是,F5 的官方公告在緩解措施欄寫的是「無」,Sophos 也表示沒有驗證過關閉 HTTP/2 的效果,並強調更新 nginx 是唯一的修補。關閉 HTTP/2 只能當成爭取時間的做法,而且它只對兩個 HTTP/2 漏洞有效;HTTP/3、TLS 1.3 等其他漏洞仍需要靠更新解決。
為什麼叫 nginx2root?
Xint 說明,nginx2root 是六個漏洞的組合:五個 nginx 漏洞,加上一個 Linux 核心 SCTP 漏洞。攻擊者先從 nginx 取得執行程式碼的能力,再利用核心漏洞取得 root 權限,在 Docker 容器環境中也能逃逸到主機。截至公開時,這個核心漏洞的修補還沒釋出,所以除了更新 nginx,也要持續追蹤作業系統的核心更新。
💡 小提醒
nginx 今年已發布約 40 則安全公告,包括 5 月已遭攻擊的 NGINX Rift(CVE-2026-42945)。這次直接升到 1.30.7 或 1.31.9,可以一次補齊今年的修補。
如果還在用 Kubernetes 的 ingress-nginx,它已經停止維護,請參考ingress-nginx 停止維護後的遷移方式。不確定自己的主機狀況,可以參考網頁安全的攻擊面盤點,或透過資訊安全守護服務請我們協助檢查。
參考資料
- nginx security advisories — nginx.org(英文,國際,2026-11-21 查證)
- K000163926:NGINX HTTP/2 vulnerability CVE-2026-123007 — F5(英文,國際,2026-11-21 查證)
- K000163928:NGINX HTTP/2 vulnerability CVE-2026-123633 — F5(英文,國際,2026-11-21 查證)
- Unauthenticated Remote Code Execution in NGINX — Wiz,2026-11-18(英文,國際,2026-11-21 查證)
- nginx2root: Remote Code Execution — Xint,2026-11-18(英文,國際,2026-11-21 查證)
- Sophos SA-20261118:nginx2root — Sophos(英文,國際,2026-11-21 查證)
- Module ngx_http_v2_module — nginx.org(英文,國際,2026-11-21 查證)
ℹ️ 關於本文
本文依 2026 年 11 月 21 日查閱的官方公告與資安研究整理,漏洞細節、受影響版本與修補版本可能隨官方更新而調整,實際請以官方公告為準。文中的設定與指令是一般性範例,套用前請先在測試環境確認;如果不確定自己的網站或主機有沒有受影響,可以聯絡瞻新資訊協助盤點。
常見問題
只更新 nginx 套件、執行 reload 就好了嗎?
不夠。研究團隊 Xint 提醒,更新程式檔後只執行 reload 不會換掉正在執行的程式,必須重新啟動 nginx,或用 nginx 的線上程式升級流程,修補才會真正生效。
網站前面有 CDN,還需要更新 nginx 嗎?
需要。CDN 不一定會擋下針對 HTTP/2 的攻擊,來源主機也可能被直接連線。最保險的做法仍是更新來源主機的 nginx,並確認來源主機只接受 CDN 的連線。
關閉 HTTP/2 會讓網站變慢嗎?
關閉後瀏覽器會改用 HTTP/1.1,資源很多的頁面載入可能稍慢,但網站功能不受影響。這只是更新前的暫時措施,更新到 1.30.7 或 1.31.9 後就可以重新開啟。
Kubernetes 的 ingress-nginx 也會受影響嗎?
ingress-nginx 最後一版內含 nginx 1.27.1,且預設開啟 HTTP/2,依版本範圍推論很可能受影響,但 Kubernetes 官方沒有發布說明。ingress-nginx 已在 2026 年 3 月停止維護,不會再有修補,建議盡快遷移。