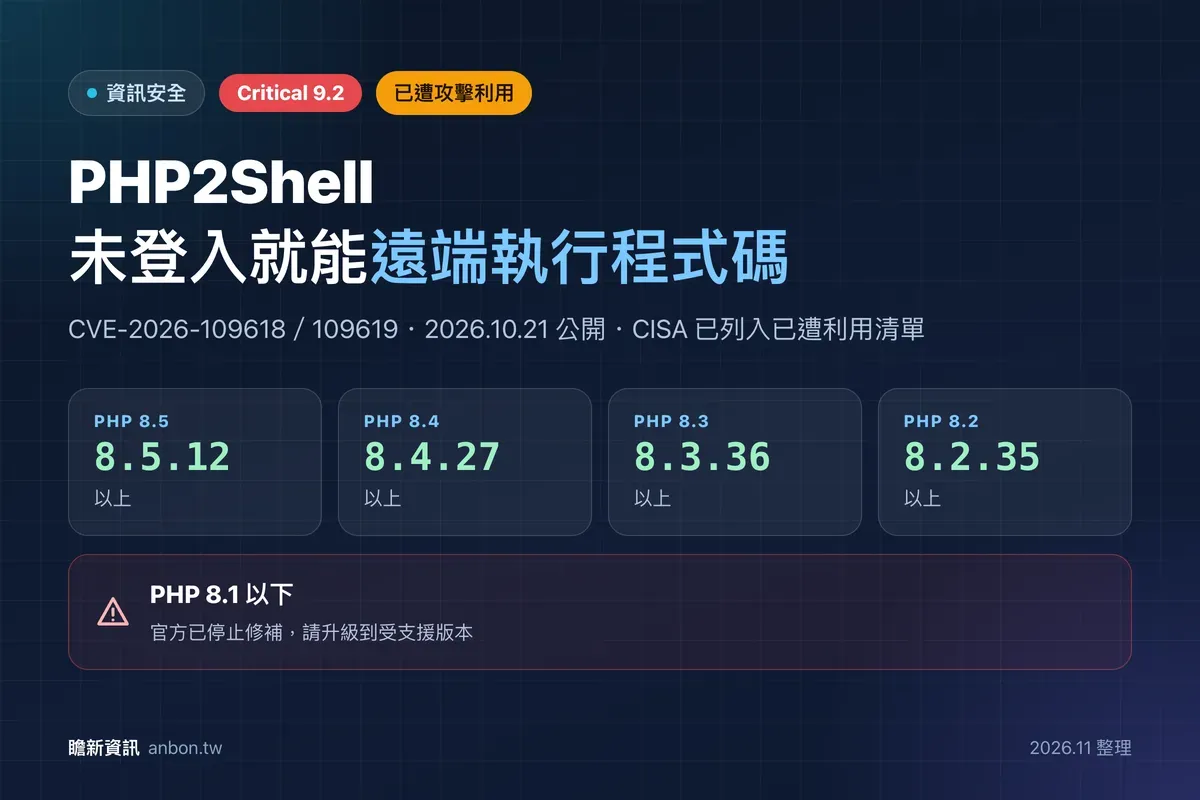
PHP2Shell 是什麼?CVE-2026-109618/109619 已遭攻擊,PHP 網站該怎麼修
PHP2Shell 是 2026 年 10 月公開的兩個 PHP 核心漏洞,未登入就可能遠端執行程式碼,已遭實際攻擊…
張安邦5 分鐘閱讀
Category
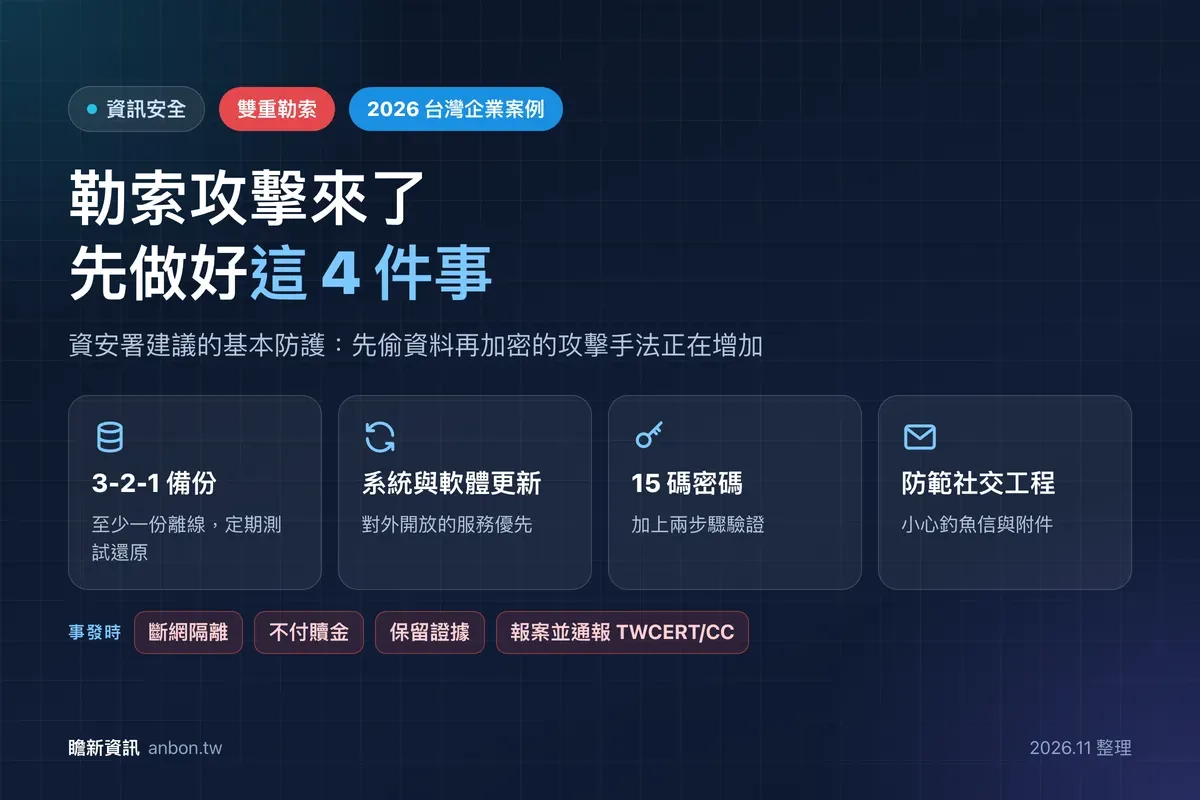
資訊安全分類是瞻新資訊整理資安議題的專區,包含 PHP、nginx 等常用軟體的最新漏洞、修補版本與暫時緩解做法,以及供應鏈攻擊、憑證管理與勒索攻擊應變,從企業與網站管理者的角度說明該先做什麼、怎麼確認自己有沒有受影響。
PHP2Shell 是 2026 年 10 月公開的兩個 PHP 核心漏洞,未登入就可能遠端執行程式碼,已遭實際攻擊…
張安邦5 分鐘閱讀
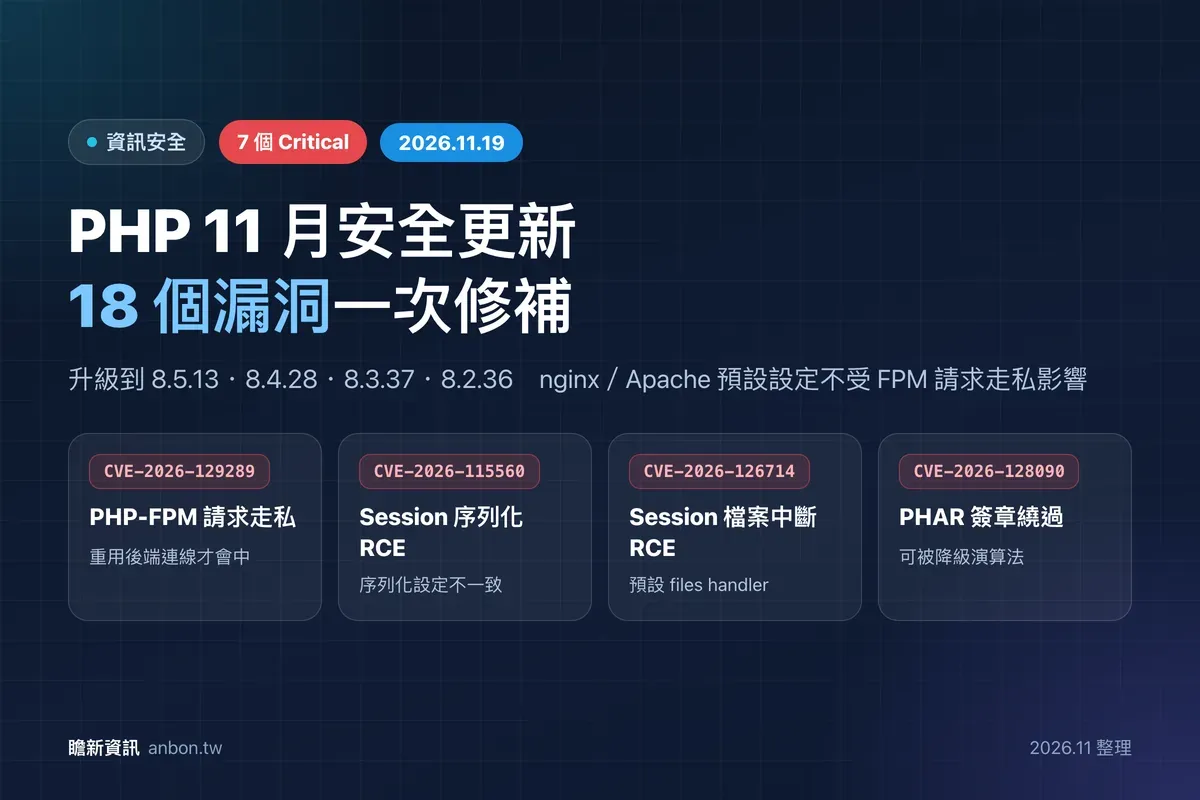
PHP 11 月 19 日的安全更新修補了 18 個漏洞,其中 7 個評為 Critical。說明 PHP-FPM 請求走私在什…
張安邦4 分鐘閱讀
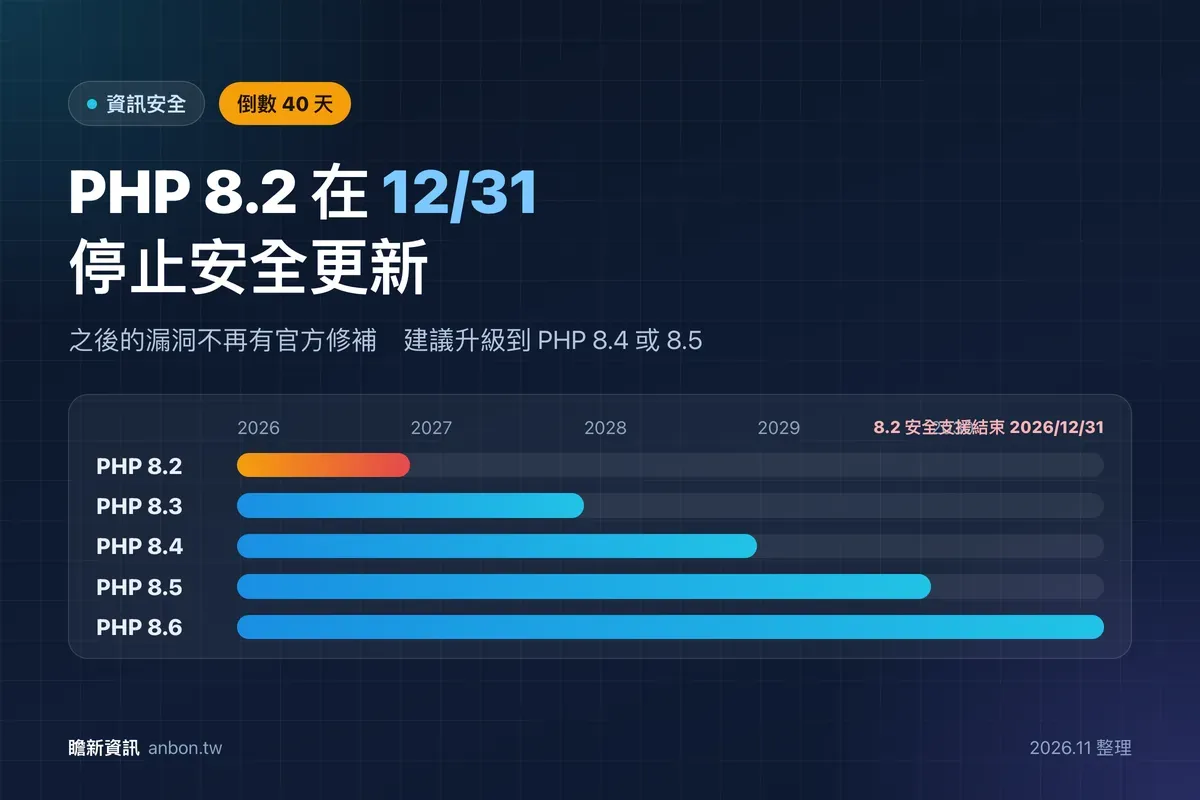
PHP 8.2 的安全支援只到 2026 年 12 月 31 日。整理各版本支援到什麼時候、該升到 8.4 還是 8.5,…
張安邦4 分鐘閱讀
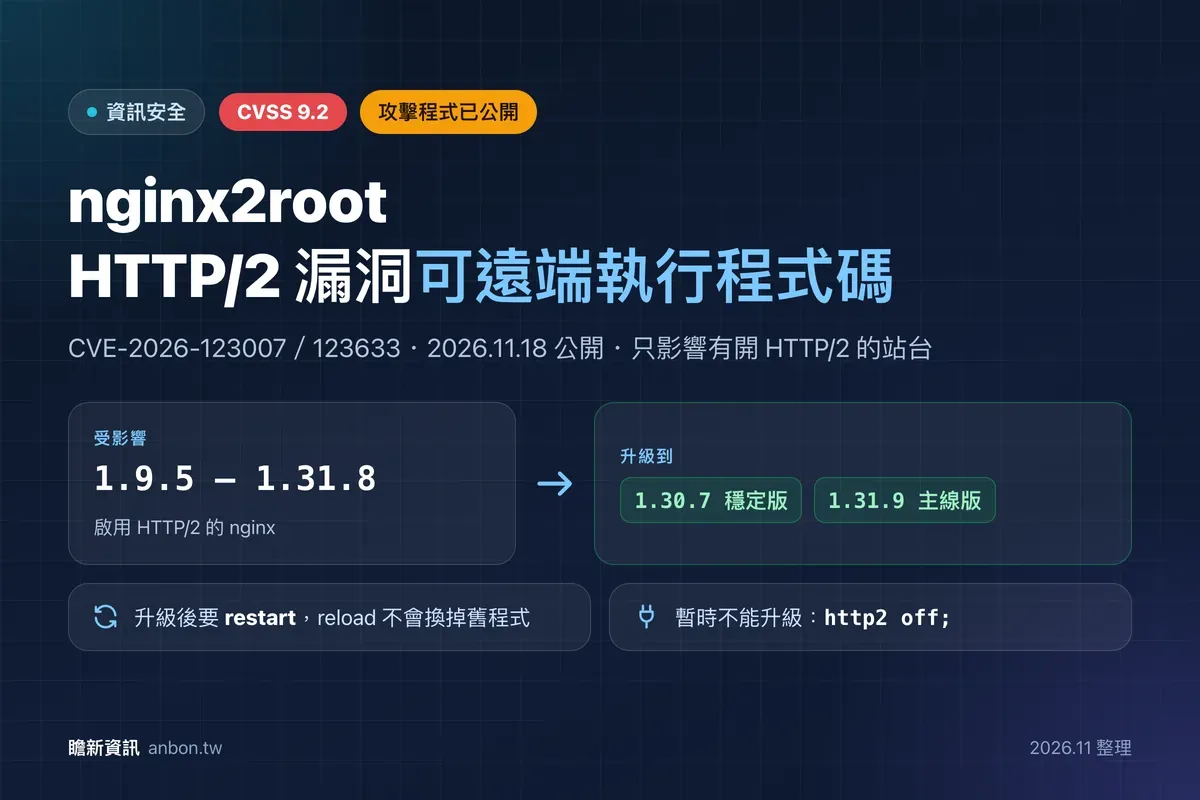
nginx 在 11 月 18 日修補兩個 HTTP/2 記憶體漏洞,研究團隊稱為 nginx2root,攻擊程式已公開。整…
張安邦4 分鐘閱讀
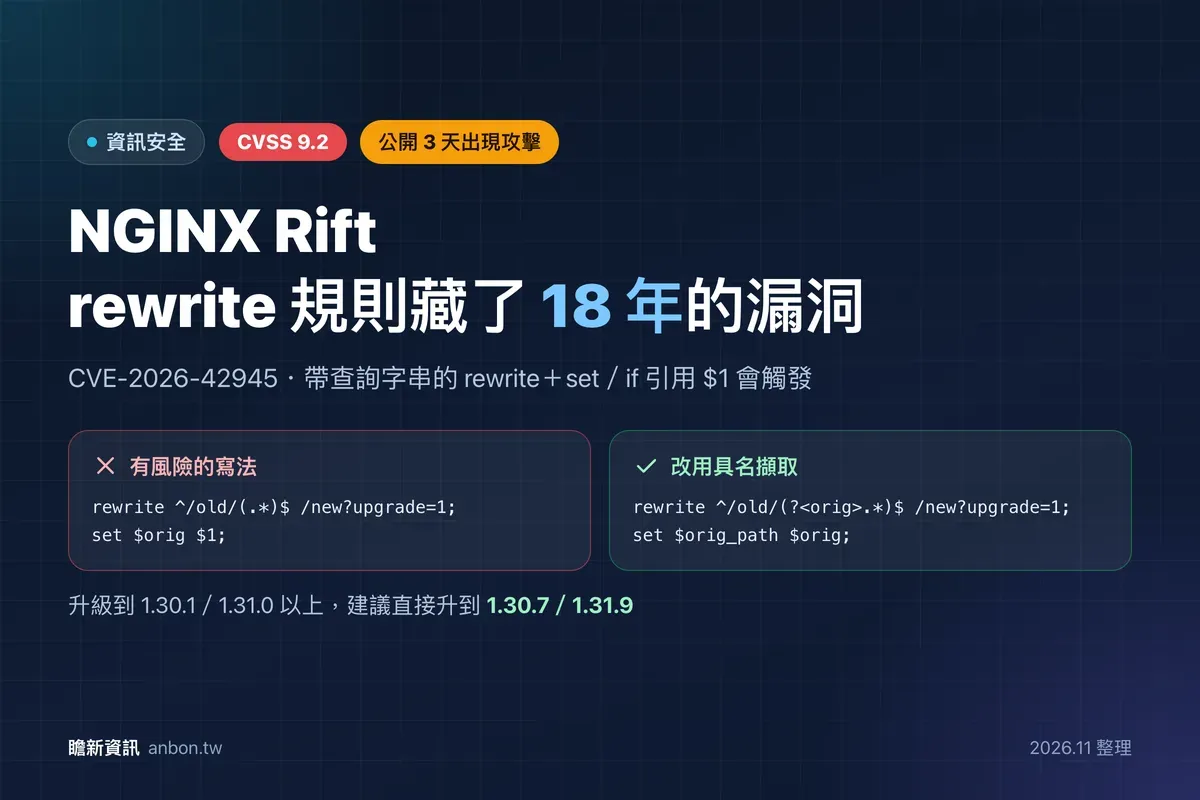
NGINX Rift 是 2026 年 5 月公開的 rewrite 模組漏洞,程式碼可追溯到 2008 年,公開後 3 天就出現…
張安邦3 分鐘閱讀
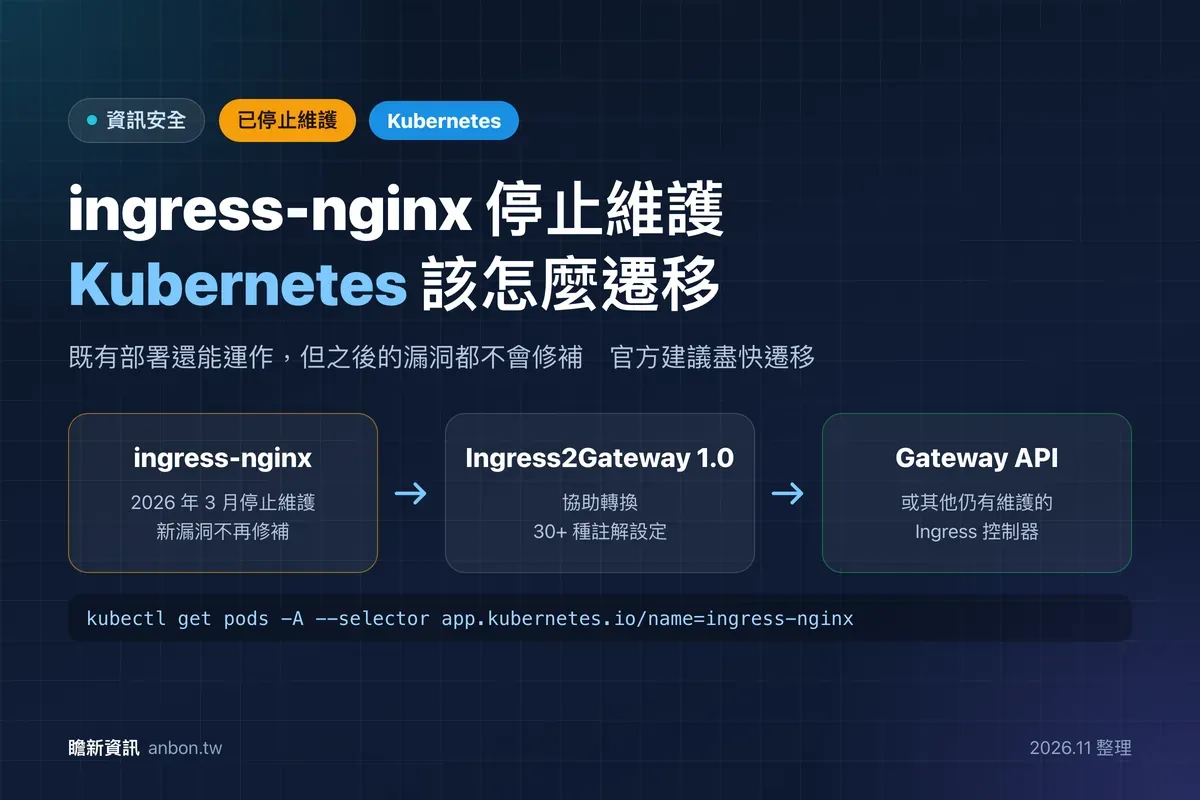
Kubernetes 社群的 ingress-nginx 已在 2026 年 3 月停止維護,11 月公布的新漏洞官方也表明不會修…
張安邦3 分鐘閱讀
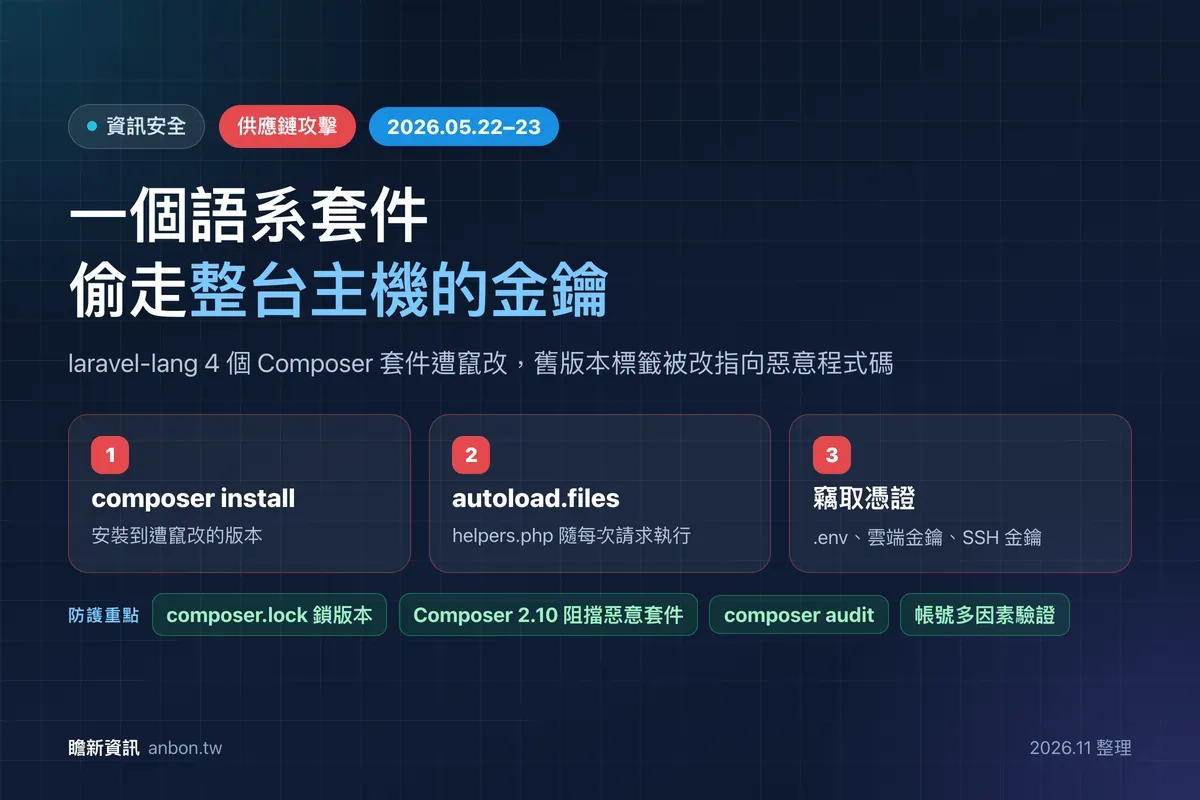
laravel-lang 的 4 個 Composer 套件在 2026 年 5 月遭竄改,只要安裝載入就會偷走 .env 與各種金…
張安邦4 分鐘閱讀
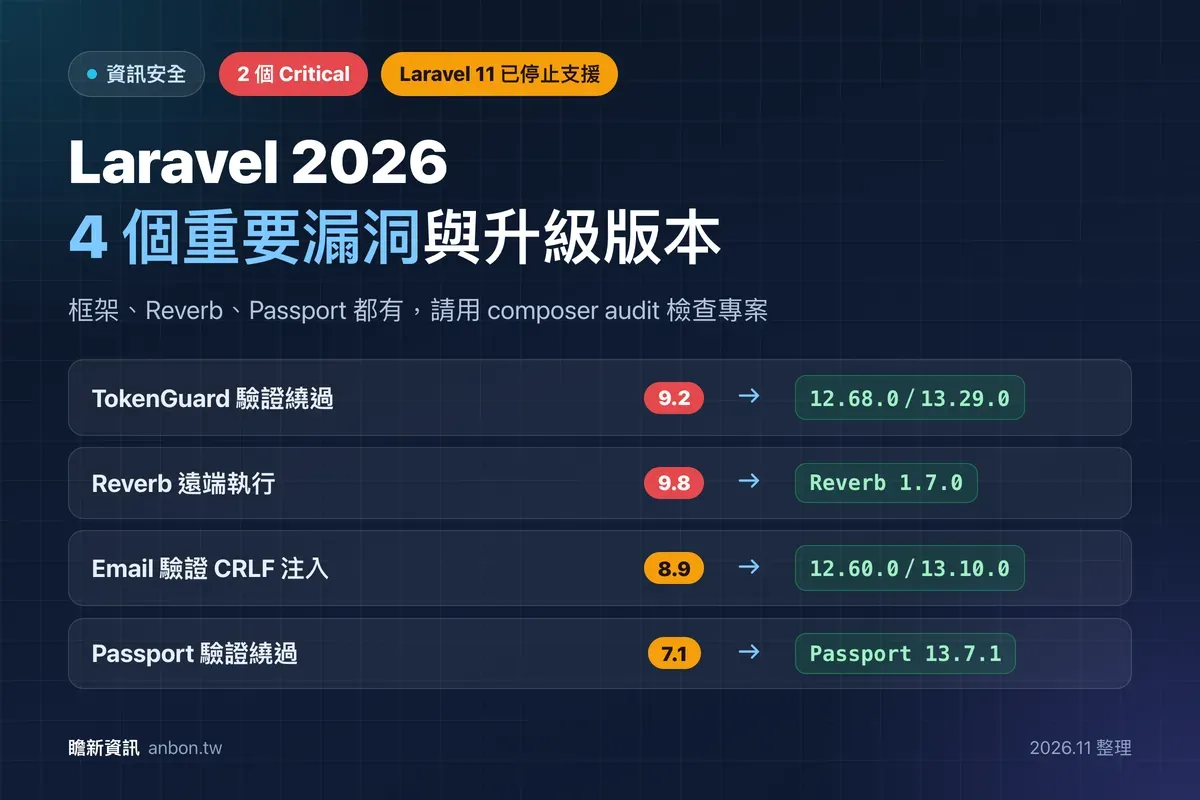
2026 年 Laravel 框架、Reverb 與 Passport 都出現重大漏洞。整理每個漏洞的影響條件、修正版本,…
張安邦3 分鐘閱讀
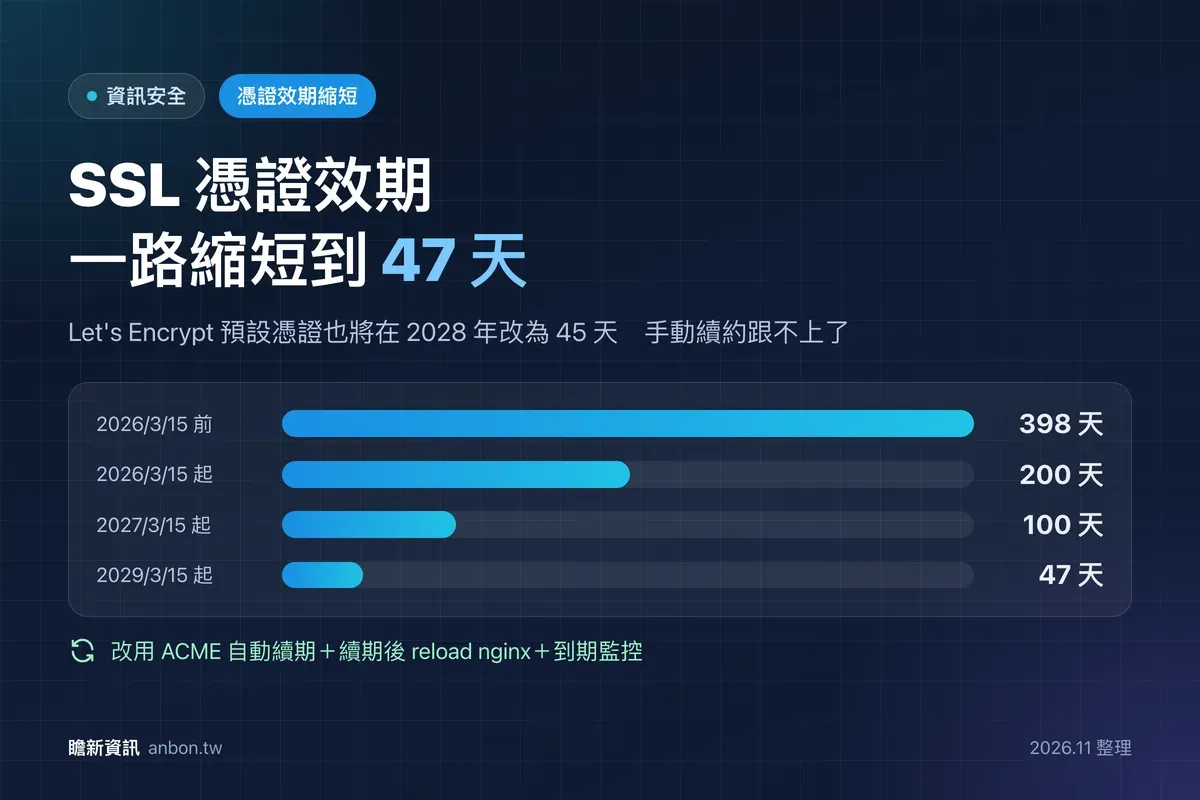
TLS 憑證效期正逐年縮短,Let's Encrypt 也宣布改為 45 天。整理縮短時程、OCSP 與到期提醒信停止…
張安邦3 分鐘閱讀
從知識到實作
瞻新資訊的資訊安全檢測包含兩項服務:網頁弱點檢測(黑箱工具測試,使用 Burp Suite Professional 或 Acunetix,適用 1 個 Web AP URL)與 APP 源碼掃描(白箱檢測,使用 Fortify,適用 1 支 iOS 或 Android APP、30 萬行以內)。兩者皆含修補前後初測+複測、專家過濾誤判與正式檢測報告,以遠端方式執行。
瞻新資訊的網站設計開發,是從「訪客進來之後怎麼做決定」開始規劃的客製化網站服務:先釐清商業目標與目標客群、規劃資訊架構與行動引導(CTA),再以 Figma 完成桌機與手機設計稿,確認後才進入前後端開發與上線,涵蓋企業官網、購物商城、一頁式銷售頁、會員與預約等客製化功能。
精選問答
摘自本分類的最新文章,點連結可以看完整說明。
免費諮詢・不推銷・不催你
文章講的是通則,你的狀況可能不一樣。30 分鐘免費諮詢,幫你把方向想清楚。