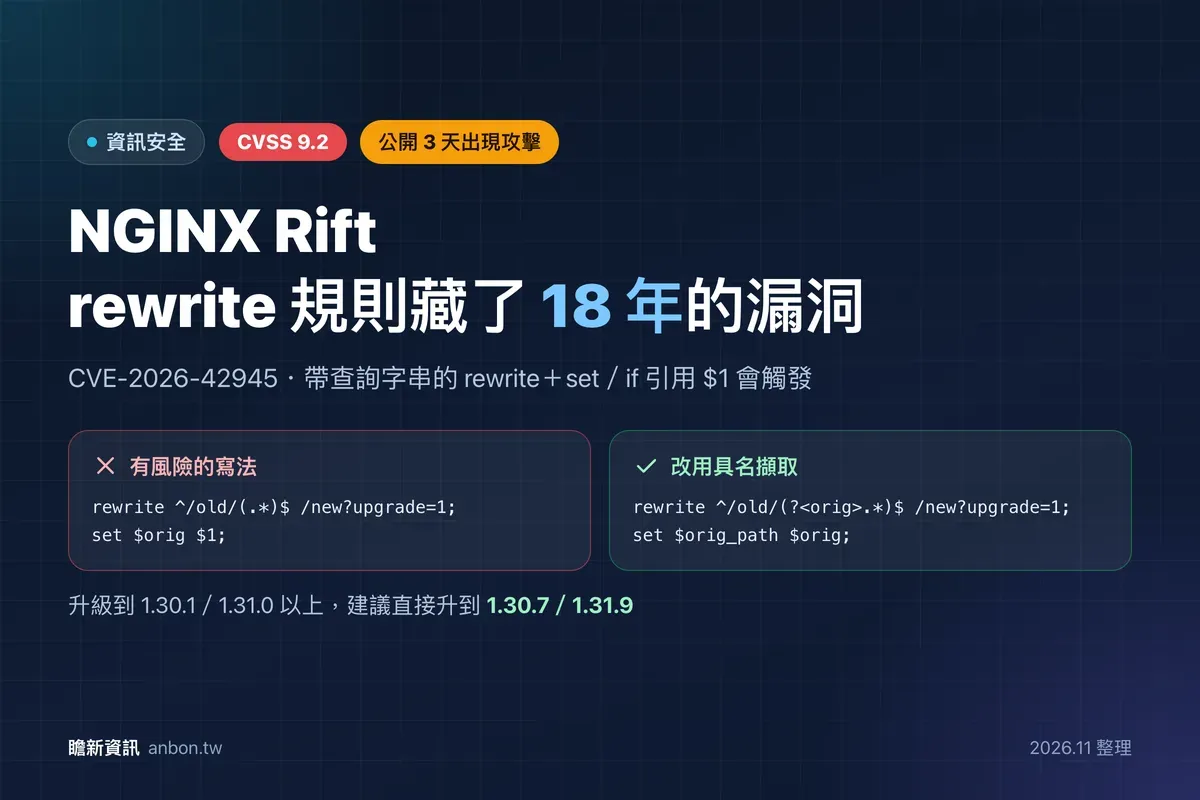
2026 年 5 月 13 日,F5 公布了 nginx rewrite 模組的一個記憶體溢位漏洞 CVE-2026-42945。發現它的資安公司 depthfirst 將其命名為「NGINX Rift」。這段有問題的程式碼可以追溯到 2008 年,在 nginx 裡藏了 18 年。
rewrite 是 nginx 最常用的功能之一,網址轉址、舊網址導向、前端路由都會用到。漏洞公開後短短 3 天,資安公司 VulnCheck 的誘捕系統就偵測到攻擊嘗試,所以即使已經過了半年,仍值得回頭確認自己的設定。
NGINX Rift 是什麼?為什麼藏了 18 年?
依 depthfirst 的分析,rewrite 在組合新網址時,會先計算需要多少記憶體,再把內容複製進去。問題是計算長度時用的是原始字元,複製時卻會對 +、%、& 這類字元做跳脫,每個字元變成原本的兩倍長。在特定寫法下,複製的內容就會超出預先配置的空間,造成記憶體溢位。
這個問題只在特定的規則組合下才會出現,平常不容易察覺,這也是它能存在這麼久的原因。depthfirst 表示這個漏洞是由他們的自動化分析平台找到的。
什麼樣的 rewrite 寫法會受影響?
依 F5 目前的說明,同時符合以下條件才會觸發:
- rewrite 規則的目標網址帶有查詢字串(含 ? 符號)。
- 同一個 location 裡,之後接著 if 或 set 指令。
- 這些指令引用了 $1、$2 這類未具名的擷取群組。
F5 公告中的範例寫法如下,第一行把舊網址導向帶參數的新網址,第二行用 set 取用 $1:
rewrite ^/old/(.*)$ /new?upgrade=1;
set $orig $1;
F5 建議的緩解方式是改用具名擷取,讓後續指令改引用名稱,而不是 $1:
rewrite ^/old/(?<orig>.*)$ /new?upgrade=1;
set $orig_path $orig;
已經有人在攻擊了嗎?
有。Help Net Security 引述 VulnCheck 的說法,該公司的誘捕系統從 5 月 16 日開始偵測到利用嘗試,距離漏洞與概念驗證程式公開只有 3 天。網路掃描服務 Censys 查到約 570 萬台伺服器執行可能受影響的版本,但實際符合觸發條件的會少很多。
- 預設環境下,攻擊可以讓 nginx 的工作程序崩潰,造成服務中斷。
- 在記憶體位址隨機化(ASLR)被關閉時,可能進一步執行程式碼。
- 公開的攻擊程式示範了結合同主機的任意檔案讀取來繞過 ASLR。
- OPSWAT 也在實驗室中,把另一個 rewrite 漏洞 CVE-2026-9256 和 Rift 串接成遠端執行程式碼。
截至 2026 年 11 月 20 日,美國 CISA 的已遭利用漏洞清單沒有收錄這個漏洞,但已有多家資安廠商觀察到攻擊行為,不應因此降低優先順序。
怎麼盤點設定裡的 rewrite 規則?
nginx 設定常分散在多個檔案,建議用 nginx -T 輸出完整設定再搜尋:
nginx -T 2>/dev/null | grep -nE 'rewrite|set \$|if \('逐一檢查同一個 location 裡,是否有帶 ? 的 rewrite 後面接 if 或 set,並使用 $1 這類擷取。符合的規則先改成具名擷取,再排入升級。
要升級到哪一版?
| 漏洞 | 模組 | 修正版本 |
|---|---|---|
| CVE-2026-42945(NGINX Rift) | rewrite | 1.30.1/1.31.0 |
| CVE-2026-9256 | rewrite | 1.30.2/1.31.1 |
| CVE-2026-42533 | map 搭配正規表示式 | 1.30.4/1.31.3 |
| 11 月 nginx2root 等 10 個漏洞 | HTTP/2、HTTP/3 等 | 1.30.7/1.31.9 |
F5 的修正版本是 1.30.1 與 1.31.0,NGINX Plus 為 R36 P4 與 R32 P6,非常舊的 0.6.27 到 0.9.7 則不會修補。考量 nginx 之後陸續修補的漏洞,建議直接升到 1.30.7 或 1.31.9,詳見nginx2root 的修補說明。
💡 小提醒
新寫的 rewrite 規則一律用具名擷取,例如 (?<path>.*),不只避開這次的問題,日後維護時也比較看得懂每個變數的意思。
網站的轉址規則常在改版、搬家時累積,如果不確定哪些規則還在使用,可以參考301 與 302 轉址的差別一起整理。主機設定的盤點方式可以看網頁安全的攻擊面盤點,或透過資訊安全守護服務請我們協助。
參考資料
- K000161019:NGINX ngx_http_rewrite_module vulnerability CVE-2026-42945 — F5(英文,國際,2026-11-21 查證)
- nginx security advisories — nginx.org(英文,國際,2026-11-21 查證)
- NGINX Rift — depthfirst(英文,國際,2026-11-21 查證)
- Attackers are exploiting critical NGINX vulnerability (CVE-2026-42945) — Help Net Security,2026-05-18(英文,國際,2026-11-21 查證)
- 18-Year-Old NGINX Rewrite Module Flaw — The Hacker News,2026-05-14(英文,國際,2026-11-21 查證)
- Chaining Two NGINX Rewrite Engine Vulnerabilities into RCE — OPSWAT,2026-10-23(英文,國際,2026-11-21 查證)
ℹ️ 關於本文
本文依 2026 年 11 月 21 日查閱的官方公告與資安研究整理,漏洞細節、受影響版本與修補版本可能隨官方更新而調整,實際請以官方公告為準。文中的設定與指令是一般性範例,套用前請先在測試環境確認;如果不確定自己的網站或主機有沒有受影響,可以聯絡瞻新資訊協助盤點。
常見問題
設定裡沒有 rewrite 規則也會受影響嗎?
NGINX Rift 只在特定的 rewrite 寫法下才會觸發,沒有 rewrite 規則的設定不在這個漏洞的條件內。但 nginx 今年還有其他漏洞,仍建議升級到 1.30.7 或 1.31.9。
把 $1 改成具名擷取就安全了嗎?
改用具名擷取是 F5 提供的緩解方式,可以避開這個漏洞的觸發條件,但完整的修補仍是升級 nginx。具名擷取的寫法也比較好讀,建議日後新寫的規則都採用。
WordPress 常見的 nginx 設定會中嗎?
WordPress 常見的 try_files 寫法不屬於這個漏洞的條件。但外掛、快取或舊版轉址規則可能加入 rewrite,請用本文的指令實際檢查完整設定,不要只憑印象判斷。
只會讓服務中斷,還是可能被入侵?
依 Help Net Security 引述 VulnCheck 的說明,預設環境下可造成服務中斷,在記憶體位址隨機化(ASLR)被關閉時才可能執行程式碼。公開的攻擊程式也示範了結合任意檔案讀取來繞過 ASLR,所以不能只當成服務中斷問題處理。