現代的 PHP 專案很少從零寫起,大多透過 Composer 從 Packagist 安裝上百個套件。這帶來開發效率,也帶來一個風險:只要其中一個套件被動了手腳,攻擊者的程式就會跟著你的網站一起執行。這就是「供應鏈攻擊」。
2026 年 5 月,Laravel 生態系發生了今年最受關注的一次供應鏈攻擊,受害的是許多專案都會安裝的語系套件 laravel-lang。
Laravel-Lang 事件發生了什麼事?
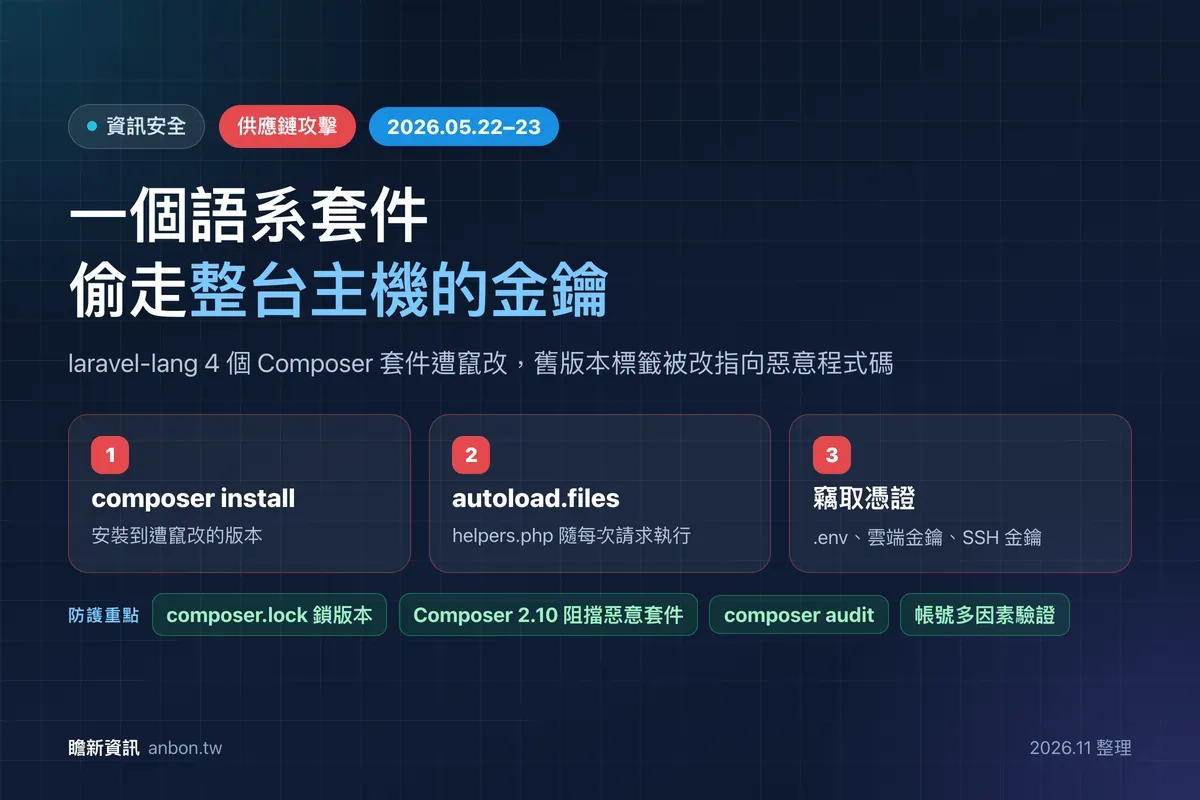
依 Snyk 的通報,攻擊者在 2026 年 5 月 22 至 23 日(UTC),把 laravel-lang/lang、laravel-lang/http-statuses、laravel-lang/attributes、laravel-lang/actions 這 4 個套件的歷史版本標籤,改指向含有惡意程式的提交。受影響的版本一開始約 233 個,後來增加到約 700 個。
這 4 個套件由社群維護,不是 Laravel 官方核心。Packagist 發現後移除了惡意版本並暫時下架套件,完成清理後才重新上架。
惡意程式怎麼執行?為什麼一安裝就中招?
惡意版本新增了一個 src/helpers.php,並把它登記在 composer.json 的 autoload.files。這個設定的意思是:只要 Composer 的自動載入器被載入,這個檔案就會執行。網頁請求、artisan 指令、背景 worker 與佇列都會載入它,所以不需要任何程式呼叫,安裝後就會啟動。
依 Snyk 與 Socket 的分析,惡意程式會在暫存目錄建立 .laravel_locale 標記,每台主機只執行一次。接著下載第二階段程式,竊取:
- 網站的 .env 設定檔,裡面通常有資料庫密碼與 API 金鑰
- 雲端服務憑證、kubeconfig、Vault 與 CI/CD 金鑰
- SSH 金鑰、瀏覽器資料、密碼管理器與加密貨幣錢包
Socket 指出這支程式有 17 個收集模組,資料加密後傳回攻擊者的伺服器。
怎麼檢查自己的專案有沒有受影響?
- 在專案目錄搜尋 composer.lock:
grep -n "laravel-lang/" composer.lock,確認是否安裝這 4 個套件。 - 確認可疑檔案:
ls vendor/laravel-lang/*/src/helpers.php。 - 在主機暫存目錄確認是否有
.laravel_locale標記。 - 對照部署紀錄與 CI 記錄,確認 5 月 22 至 23 日是否執行過 composer install 或 composer update。
⚠️ 注意
Snyk 建議,5 月 22 至 23 日之間安裝過這些套件的主機,即使之後已經重建或更新,也要當作已遭入侵處理。因為惡意版本沿用了正常的版本號,不能只看版本數字判斷是否安全。
如果中了,該怎麼處理?
- 用乾淨的映像檔重建主機,不要在原主機上就地清理。
- 更換 PHP 程式讀得到的所有機密:資料庫密碼、API 金鑰、雲端憑證、SSH 金鑰與 CI/CD 金鑰。
- 在 DNS 與代理伺服器封鎖攻擊者的連線網域。
- 檢查雲端帳號與 Git 平台的登入紀錄,確認金鑰外洩後有沒有被使用。
- 替版本控制與套件平台帳號改用硬體金鑰等多因素驗證,並縮小存取權杖的權限範圍。
主機遭入侵後的完整處理順序,可以參考網站中毒之後的處理順序。
Composer 與 Packagist 今年加了哪些防護?
| 時間 | 措施 | 效果 |
|---|---|---|
| 2026 年 3 月 | Packagist 匯入 Aikido 的惡意程式偵測結果 | 被標記的版本會在網站與 Composer 中顯示警告 |
| 2026 年 4 月 | Composer 2.9.6/2.2.27 修補 Perforce 驅動程式的兩個指令注入漏洞 | CVE-2026-40261(CVSS 8.8)與 CVE-2026-40176(7.8) |
| 2026 年 5 月 | Composer 2.10 新增套件政策設定 | 預設在安裝與更新時阻擋惡意套件,更新時阻擋有安全公告的版本 |
| 2026 年 7 月 | Packagist 穩定版本不可變更 | 版本發布後不能再改指向的程式碼,重打標籤會被擋下並通知維護者 |
其中「穩定版本不可變更」正好針對這次的手法:攻擊者無法再把舊的版本標籤改指向惡意程式碼。不過這項保護不涵蓋開發分支版本。
除了 composer.json,還要注意什麼?
同樣在 2026 年 5 月,Socket 揭露另一起攻擊:8 個 Packagist 套件的開發分支版本,把惡意程式藏在套件附帶的 package.json,利用 npm 的 postinstall 自動下載並在背景執行程式。這提醒我們,PHP 專案裡的前端建置工具也是攻擊入口。
💡 小提醒
平常就把 composer audit 放進部署流程,並在正式環境用 composer install 搭配 composer.lock 安裝固定版本,不要在正式主機上直接執行 composer update。前端套件也同樣鎖定 package-lock.json。
第三方套件是網站攻擊面的一部分,盤點方式可以參考網頁安全的攻擊面盤點;Laravel 框架本身今年的漏洞,則整理在Laravel 2026 重要漏洞整理。需要協助檢查專案,可以透過資訊安全守護服務與我們聯絡。
參考資料
- Laravel-Lang supply chain advisory — Snyk,2026-05-23(05-25 更新)(英文,國際,2026-11-21 查證)
- Laravel-Lang compromise — Socket,2026-05-23(英文,國際,2026-11-21 查證)
- Malicious postinstall hook found across GitHub repos — Socket,2026-05-22(英文,國際,2026-11-21 查證)
- An update on Composer & Packagist supply chain security — Packagist,2026-05-27(英文,國際,2026-11-21 查證)
- Composer 2.10 release — Packagist,2026-05-28(英文,國際,2026-11-21 查證)
- Immutable versions on Packagist — Packagist,2026-07-07(英文,國際,2026-11-21 查證)
- Composer 2.9.6: Perforce driver command injection vulnerabilities — Packagist,2026-04-14(英文,國際,2026-11-21 查證)
ℹ️ 關於本文
本文依 2026 年 11 月 21 日查閱的官方公告與資安研究整理,漏洞細節、受影響版本與修補版本可能隨官方更新而調整,實際請以官方公告為準。文中的設定與指令是一般性範例,套用前請先在測試環境確認;如果不確定自己的網站或主機有沒有受影響,可以聯絡瞻新資訊協助盤點。
常見問題
有用 Laravel 就一定受影響嗎?
不是。laravel-lang 是社群維護的語系套件,不是 Laravel 官方核心。只有在 2026 年 5 月 22 至 23 日之間安裝或更新到這 4 個套件惡意版本的專案才受影響,可以用本文的指令檢查 composer.lock 與 vendor 目錄。
版本號是正確的,就代表安全嗎?
不一定。這次攻擊是把舊的版本標籤改指向惡意程式碼,版本號本身看起來完全正常。Snyk 提醒,不能只靠版本號判斷,要對照安裝時間與檔案內容。
一定要升級 Composer 嗎?
建議升到 Composer 2.10,它預設會在安裝與更新時阻擋被標記為惡意的套件。至少也要升到 2.9.6 或 LTS 的 2.2.27,修補 2026 年 4 月公布的兩個指令注入漏洞。