Laravel 是台灣最常見的 PHP 框架之一,許多企業的官網後台、會員系統與 API 都建立在它上面。2026 年,Laravel 框架本身與官方的 Reverb、Passport 套件都出現了重大漏洞,其中兩個屬於最高的 Critical 等級。
以下整理今年需要優先處理的 4 個漏洞、各自的觸發條件,以及 Laravel 各版本的安全支援時程。
2026 年有哪些 Laravel 漏洞要處理?
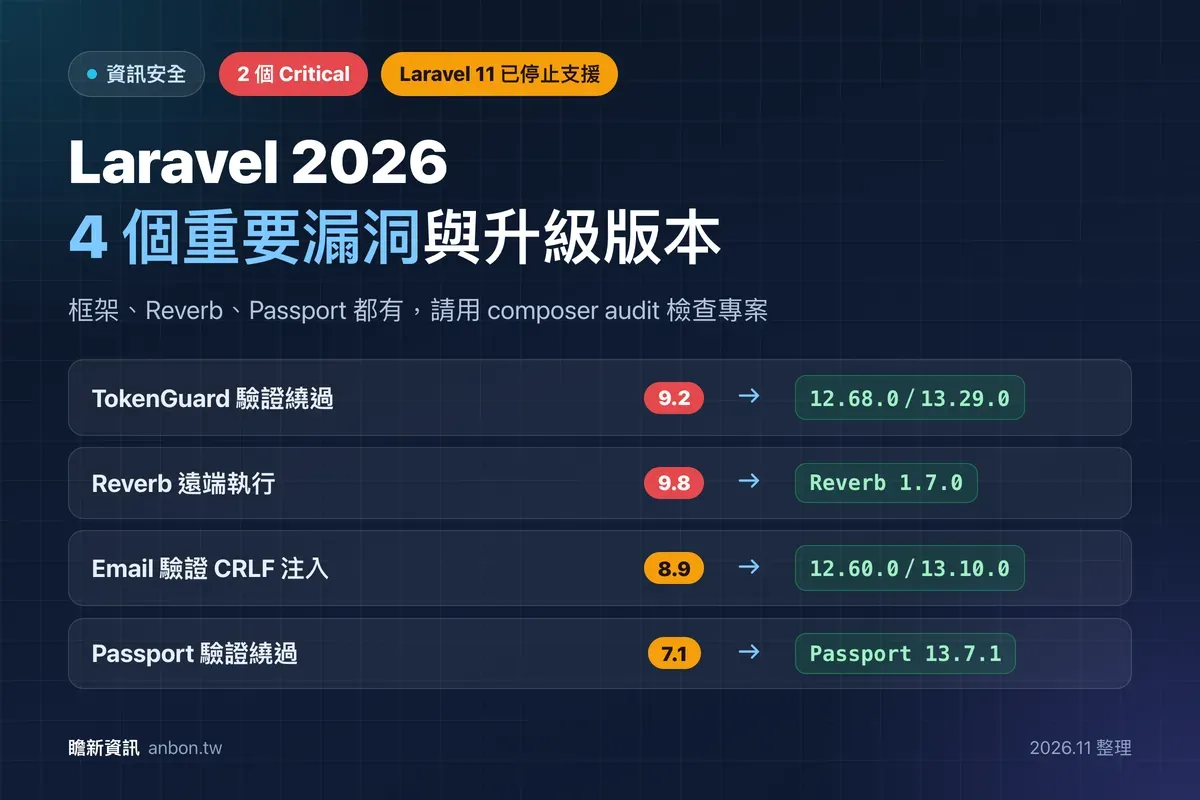
| 漏洞 | 影響套件 | 問題 | 評分 | 修正版本 |
|---|---|---|---|---|
| CVE-2026-114509 | laravel/framework | TokenGuard 驗證繞過,可冒用其他使用者 | Critical,CVSS 4.0 9.2 | 12.68.0/13.29.0 |
| CVE-2026-23524 | laravel/reverb | 反序列化導致遠端執行程式碼 | Critical,CVSS 9.8 | 1.7.0 |
| CVE-2026-48019 | laravel/framework | email 驗證的 CRLF 注入 | High,CVSS 8.9 | 12.60.0/13.10.0 |
| CVE-2026-39976 | laravel/passport | client_credentials 權杖被當成使用者身分 | High,CVSS 7.1 | 13.7.1 |
TokenGuard 驗證繞過會影響哪些系統?
CVE-2026-114509 在 2026 年 10 月公布。依官方安全公告,同時符合以下條件的系統會受影響:
- 使用 Laravel 內建的標準權杖型 API 驗證(token guard)。
- 資料庫是 MySQL 或 MariaDB。
攻擊者送出不是字串的驗證值,資料庫查詢就可能比對到其他使用者,讓攻擊者在未登入的情況下冒用既有帳號。對有提供 API 的系統來說,這代表會員資料與後台操作都可能被他人取用。修正版本是 12.68.0 與 13.29.0。
Reverb、Passport 的漏洞什麼情況才會中?
Reverb 是 Laravel 官方的即時通訊(WebSocket)伺服器。CVE-2026-23524 只在 Reverb 版本低於 1.7.0,且設定 REVERB_SCALING_ENABLED=true 開啟水平擴展時才會觸發:Redis 傳來的資料會被直接反序列化,可能導致遠端執行程式碼。無法立即升級時,請替 Redis 設定強密碼、只允許內網存取;如果只有單一節點,可以先關閉擴展功能。
Passport 是 Laravel 的 OAuth2 套件。CVE-2026-39976 發生在 Passport::$clientUuids 設為 false 的情況:client_credentials 權杖裡的 sub 欄位放的是用戶端編號,可能被誤當成使用者編號,進而以某個真實使用者的身分通過驗證。受影響範圍是 13.0.0 到 13.7.1 之前的版本。
email 驗證也有漏洞?
CVE-2026-48019 的成因是 Laravel 預設的 email 驗證規則,搭配 Symfony Mailer 對特定字元的處理方式。攻擊者可能藉此影響系統寄出信件的內容或收件人,甚至濫用郵件主機轉寄信件。網站有聯絡表單、註冊信或通知信的,都應該升級到 12.60.0 或 13.10.0 以上。
Laravel 版本支援到什麼時候?
Laravel 每個版本提供 18 個月的錯誤修正與 2 年的安全修正:
| 版本 | 推出 | 錯誤修正到 | 安全修正到 | 目前狀態 |
|---|---|---|---|---|
| Laravel 11 | 2024 年 | 已結束 | 2026-03-12 | 已停止支援 |
| Laravel 12 | 2025 年 | 2026-08-13 | 2027-02-24 | 只剩安全修正 |
| Laravel 13 | 2026-03-17 | 2027 年第三季 | 2028-03-17 | 完整支援 |
⚠️ 注意
Laravel 的支援時程也會受 PHP 版本影響。PHP 8.2 在 2026 年 12 月 31 日停止安全支援,升級框架時建議一起把 PHP 升到 8.4 或 8.5,詳見PHP 8.2 停止支援的升級檢查清單。
怎麼檢查與升級?
- 在專案目錄執行
php artisan --version與composer show laravel/framework確認版本。 - 執行
composer audit,列出已安裝套件的已知漏洞。 - 在測試環境執行
composer update laravel/framework --with-dependencies,有使用 Reverb、Passport 的一併更新。 - 跑一次登入、API、寄信與即時通訊相關功能的測試。
- 確認無誤後,把新的 composer.lock 部署到正式環境,用 composer install 安裝。
💡 小提醒
框架漏洞之外,第三方套件也是常見的入侵管道。今年 5 月的 Laravel-Lang 事件就是套件遭竄改,相關防護整理在Composer 供應鏈攻擊怎麼守。
升級框架時常會牽動套件與 PHP 版本,排定先後順序可以參考程式漏洞先修哪一個。如果系統由其他廠商開發、需要第三方協助評估升級影響,可以透過資訊安全守護服務與我們聯絡。
參考資料
- GHSA-f9x3-7vq9-cph6(CVE-2026-114509) — Laravel 官方 GitHub 安全公告(英文,國際,2026-11-21 查證)
- GHSA-5vg9-5847-vvmq(CVE-2026-48019) — Laravel 官方 GitHub 安全公告(英文,國際,2026-11-21 查證)
- GHSA-m27r-m6rx-mhm4(CVE-2026-23524) — Laravel Reverb 安全公告(英文,國際,2026-11-21 查證)
- GHSA-349c-2h2f-mxf6(CVE-2026-39976) — Laravel Passport 安全公告(英文,國際,2026-11-21 查證)
- Release Notes:Support Policy — Laravel(英文,國際,2026-11-21 查證)
ℹ️ 關於本文
本文依 2026 年 11 月 21 日查閱的官方公告與資安研究整理,漏洞細節、受影響版本與修補版本可能隨官方更新而調整,實際請以官方公告為準。文中的設定與指令是一般性範例,套用前請先在測試環境確認;如果不確定自己的網站或主機有沒有受影響,可以聯絡瞻新資訊協助盤點。
常見問題
專案沒有用 MySQL 或 MariaDB,還需要升級嗎?
TokenGuard 漏洞的條件包含 MySQL 或 MariaDB,其他資料庫不符合這個漏洞的觸發條件。但同一段期間的版本還修補了 email 驗證等其他問題,仍建議升級到 12.68.0 或 13.29.0 以上。
Laravel 11 還能繼續用嗎?
Laravel 11 的安全修補已在 2026 年 3 月 12 日結束。GitHub 漏洞資料庫雖然列出 11.56.1 的 TokenGuard 修補,但官方安全支援已經停止,之後的漏洞不保證會修,建議規劃升級到 12 或 13。
composer audit 能抓到這些漏洞嗎?
可以。composer audit 會比對已安裝套件與公開的安全公告,這些漏洞都有對應的安全公告。建議把它加進部署流程,並定期在正式環境的專案目錄執行。