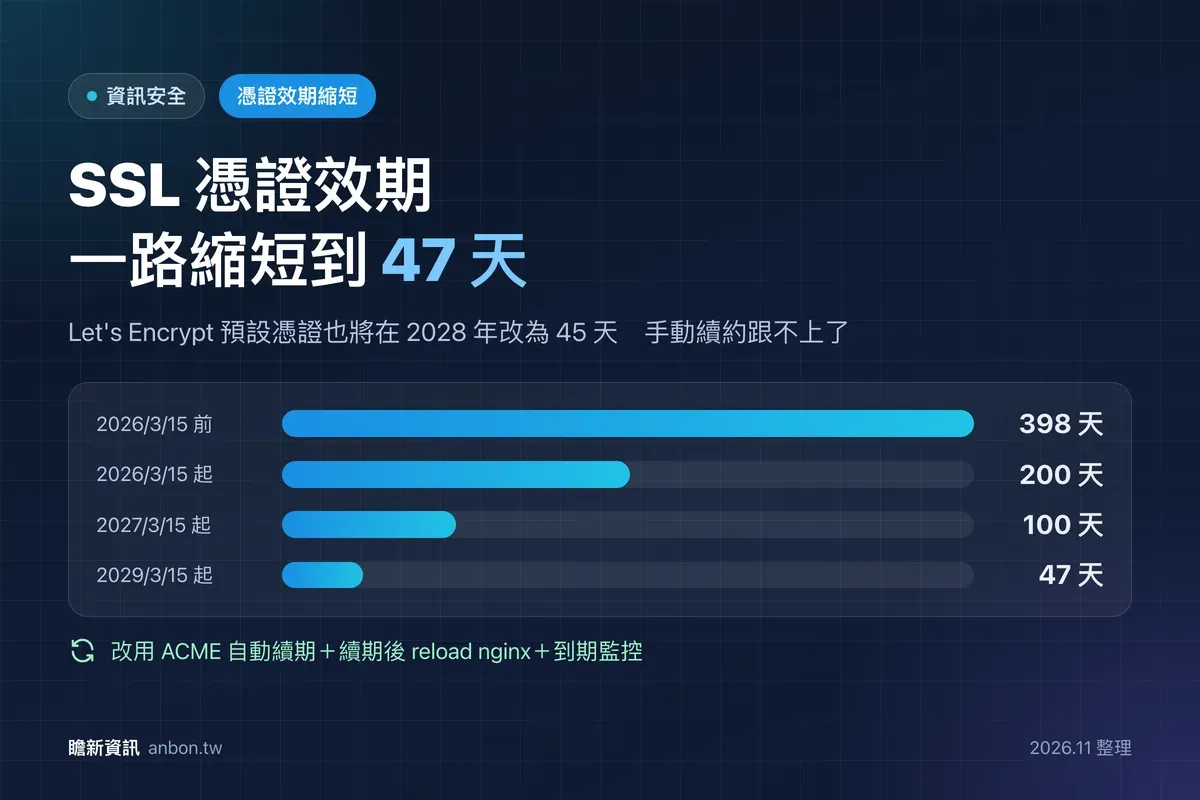
網站網址列上的鎖頭,靠的是 TLS 憑證(俗稱 SSL 憑證)。過去憑證最長可用 398 天,很多公司習慣一年手動續約一次。但這個做法正在被淘汰:憑證的最長效期正逐年縮短,到 2029 年只剩 47 天。
我們在SSL 憑證效期剩 200 天一文整理過續約與憑證鏈的安排。這篇聚焦在使用 nginx 的網站,如何用自動續期跟上新的節奏。
憑證效期縮短的時間表是什麼?
2025 年 4 月,負責制定憑證規則的 CA/Browser Forum 通過 SC-081v3 決議,憑證機構 25 票贊成、0 票反對,瀏覽器方 4 票全數贊成。依 DigiCert 整理的時程:
| 生效日 | 憑證最長效期 | 網域驗證資料可重複使用 |
|---|---|---|
| 2026 年 3 月 15 日前 | 398 天 | 398 天 |
| 2026 年 3 月 15 日起 | 200 天 | 200 天 |
| 2027 年 3 月 15 日起 | 100 天 | 100 天 |
| 2029 年 3 月 15 日起 | 47 天 | 10 天 |
規定只約束生效日之後簽發的憑證,之前簽發的仍可用到原本的到期日。DigiCert 等部分機構會把上限再提前一天,所以有時會看到 199 天、46 天的寫法。
Let's Encrypt 有哪些變化?
很多網站使用免費的 Let's Encrypt 憑證,原本效期就是 90 天,這兩年也有幾項重要調整:
- 2026 年 5 月 13 日起,可選用的 tlsserver 設定檔改發 45 天憑證。
- 預設設定檔將在 2027 年 2 月 10 日改為 64 天,2028 年 2 月 16 日再改為 45 天。
- 官方建議用 ACME 續期資訊(ARI)決定續期時間;沒有 ARI 時,在效期約 2/3 時續期,並表示固定每 60 天續期將不再足夠。
- 2025 年 5 月 7 日起,憑證不再包含 OCSP 網址;8 月 6 日 OCSP 服務正式關閉。
- 2025 年 6 月 4 日起,停止寄送憑證到期提醒信。
⚠️ 注意
到期提醒信已經停止寄送。過去依賴 Let's Encrypt 來信提醒的網站,現在必須自己設定監控,否則續期失敗時可能等到網站顯示不安全才發現。
nginx 用 Certbot 怎麼設定自動續期?
Certbot 是 EFF 維護的 ACME 用戶端,可以自動取得、安裝與續期憑證。以 nginx 為例:
- 取得並自動設定憑證:
sudo certbot --nginx。 - 確認自動續期排程存在:
systemctl list-timers,應該看到 Certbot 的計時器。 - 測試續期流程:
sudo certbot renew --dry-run。 - 續期成功後重新載入 nginx:建立 /etc/letsencrypt/renewal-hooks/deploy/ 下的腳本,內容執行
systemctl reload nginx。
deploy hook 只會在續期成功後執行,不會在每次檢查時都重新載入。用 reload 而不是 restart,可以在不中斷連線的情況下讓 nginx 讀到新憑證,這是常見做法,官方文件的範例則是用 pre/post hook 停止再啟動服務,兩者擇一即可。
Certbot 4.0.0 起改為剩下 1/3 效期就續期,4.1.0 起支援 ARI。如果主機上的 Certbot 版本太舊,請先更新,2026 年 11 月的最新版是 5.10.0。
還在 nginx 設定 OCSP stapling 要拿掉嗎?
OCSP stapling 是讓伺服器預先附上憑證狀態的機制。Let's Encrypt 的憑證已不含 OCSP 網址,服務也已關閉,nginx 的 ssl_stapling 對這類憑證已沒有作用,可以視情況移除,讓設定更單純。使用其他憑證機構的網站,請依該機構的說明決定。
怎麼避免憑證過期沒發現?
- 設定外部監控:定期檢查每個網域的憑證剩餘天數,Let's Encrypt 建議可使用 Red Sift Certificates Lite 這類服務。
- 通知寄到多人共用的信箱或群組,避免負責人不在時沒人處理。
- 盤點所有網域與子網域,包含測試站、API 與郵件主機,避免漏掉。
- 把續期失敗納入監控告警,而不只監控到期日。
💡 小提醒
使用付費憑證的網站,也可以向憑證機構確認是否支援 ACME 自動續期。效期縮短到 47 天後,一年要續約 8 次以上,手動作業很難不出錯。
憑證設定錯誤是網站顯示「不安全」最常見的原因之一,排查方式可以參考網站顯示不安全的排查順序。如果需要協助規劃憑證自動化,可以透過資訊安全守護服務與我們聯絡。
參考資料
- Ballot SC081v3 — CA/Browser Forum(英文,國際,2026-11-21 查證)
- TLS Certificate Lifetimes Will Officially Reduce to 47 Days — DigiCert,2025-05-16(英文,國際,2026-11-21 查證)
- Decreasing Certificate Lifetimes to 45 Days — Let's Encrypt,2025-12-02(英文,國際,2026-11-21 查證)
- OCSP Service Has Reached End of Life — Let's Encrypt,2025-08-06(英文,國際,2026-11-21 查證)
- Expiration Notification Service Has Ended — Let's Encrypt,2025-06-26(英文,國際,2026-11-21 查證)
- User Guide:Renewing certificates — Certbot 文件(英文,國際,2026-11-21 查證)
ℹ️ 關於本文
本文依 2026 年 11 月 21 日查閱的官方公告與資安研究整理,漏洞細節、受影響版本與修補版本可能隨官方更新而調整,實際請以官方公告為準。文中的設定與指令是一般性範例,套用前請先在測試環境確認;如果不確定自己的網站或主機有沒有受影響,可以聯絡瞻新資訊協助盤點。
常見問題
手上還有一年期的憑證,要馬上換掉嗎?
不用。新規定只限制 2026 年 3 月 15 日之後簽發的憑證,之前簽發、效期較長的憑證仍可使用到原本的到期日。到期續約時才會套用新的上限。
Let's Encrypt 的憑證以前是 90 天,現在要改設定嗎?
如果已經用 Certbot 自動續期,多數情況不用改。Certbot 4.0 起改成在剩下 1/3 效期時續期,4.1 起支援 ARI,會依 Let's Encrypt 建議的時間續期。請確認 Certbot 版本夠新,並用 certbot renew --dry-run 測試。
nginx 設定裡的 OCSP stapling 要拿掉嗎?
Let's Encrypt 從 2025 年 5 月起簽發的憑證已不含 OCSP 網址,8 月也關閉了 OCSP 服務,ssl_stapling 對這類憑證已沒有作用,可以視情況移除以簡化設定。其他憑證機構的憑證請依該機構說明。
憑證過期了要怎麼最快發現?
Let's Encrypt 已在 2025 年 6 月停止寄送到期提醒信,建議改用外部監控服務定期檢查憑證剩餘天數,並把通知寄到多人共用的信箱,避免負責人離職或休假時沒人收到。