2026 年,台灣幾乎每個月都有上市櫃公司發布資安重大訊息,其中勒索攻擊占了相當比例。從年初的汽車零組件廠,到 10 月底接連發生的三家公司,受害者橫跨製造、科技與服務業。
勒索攻擊不只鎖住檔案,現在更常先偷走資料,再威脅公開。以下整理今年公開的案例、資安署建議的防護重點,以及真的遇上時該怎麼應變。
2026 年台灣有哪些企業遭勒索攻擊?
資安署在 2026 年 7 月 27 日的新聞稿指出,2025 年至少有 7 家具名企業與醫療機構公開揭露遭勒索攻擊,2026 年截至 7 月 22 日又至少有 5 家,產業包括造紙、生技製造、半導體設備與電子零組件。下半年仍陸續有公司發布重大訊息:
| 報導日期 | 公司 | 公開說明的影響 |
|---|---|---|
| 2026-01(事件 1/18) | 昭輝 | 部分伺服器資料遭加密 |
| 2026-09-03 | 創新服務 | 遭勒索病毒攻擊,ERP 等系統停擺 |
| 2026-10-29 | 橙的 | 部分網路儲存設備(NAS)遭勒索 |
| 2026-11-02 | 台數科 | 部分伺服器檔案遭加密,隔離後以備份還原 |
| 2026-11-02 | 鑫傳 | 部分檔案遭加密且無法解密 |
這些只是上市櫃公司依規定公開的案例,不是全國總數。沒有公開義務的中小企業,實際受害情況外界難以掌握。
勒索攻擊是怎麼進來的?
依 iThome 引述資安署的說明,VPN 與防火牆等邊界設備仍是主要的入侵管道。除此之外,對外開放的網站與伺服器也是常見入口,特別是沒有及時更新的軟體:
- 10 月已遭實際攻擊的 PHP2Shell 漏洞,就被用來入侵對外開放的設備。
- 網頁伺服器的重大漏洞,例如 nginx2root,攻擊程式公開後很快就會被掃描利用。
- 弱密碼、重複使用的密碼,以及沒有兩步驟驗證的遠端登入。
- 釣魚信件與社交工程,騙取員工帳號或誘導安裝惡意程式。
網站與伺服器要先做哪 4 件事?
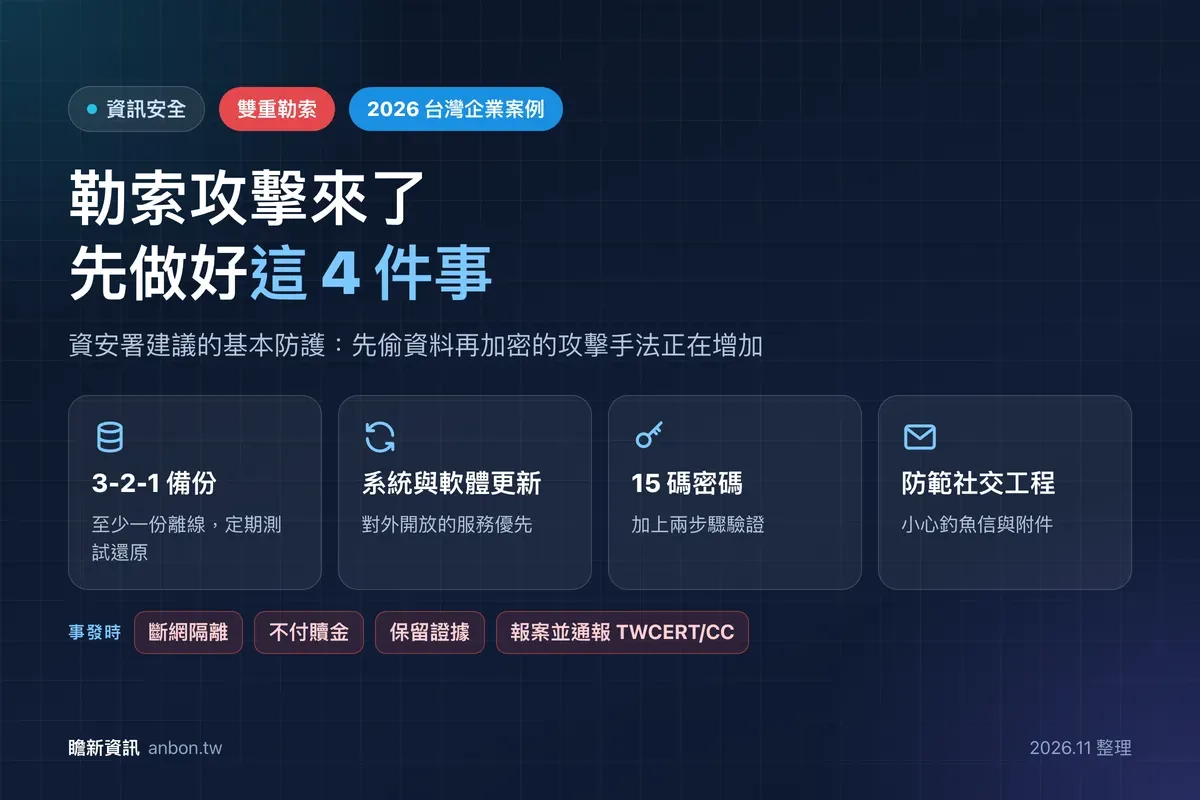
資安署提出的 4 項防護重點,套用到網站與伺服器可以這樣執行:
- 3-2-1 備份:至少 3 份資料、2 種儲存媒體、1 份放在異地。網站要備份資料庫與上傳檔案,而且至少一份離線保存,並定期實際測試還原。
- 系統與軟體更新:作業系統、網頁伺服器、PHP、框架與外掛都要更新,對外開放、已遭利用的漏洞優先處理。
- 強化帳號密碼:iThome 引述資安署建議密碼至少 15 碼,管理後台、主機與遠端連線一律啟用兩步驟驗證。
- 防範社交工程:定期提醒員工辨識釣魚信,對外公開的信箱與表單也要留意可疑附件。
⚠️ 注意
備份不能只放在 NAS 或同一個網路裡的共用資料夾。勒索程式會尋找並加密所有連得到的儲存空間,10 月就有企業的 NAS 遭勒索。至少保留一份離線或異地、勒索程式碰不到的備份。
遭到勒索攻擊時該怎麼做?
依資安署建議,事發當下與事後的處理順序如下:
- 立即斷開網路或隔離受感染的主機,避免擴散到其他設備。
- 切勿支付贖金。
- 保留記錄檔、勒索訊息與受影響的檔案作為證據,不要急著重灌。
- 尋求資安專家協助,找出入侵管道與受影響範圍。
- 向警方報案,並通報 TWCERT/CC。
- 更換所有重要帳號密碼,並啟用兩步驟驗證。
- 以乾淨的系統重新安裝,再從未受感染的備份還原資料。
網站遭入侵的清理與復原,可以參考網站中毒之後的處理順序。TWCERT/CC 的通報方式請以TWCERT/CC 官網公告為準。
上市櫃公司要發布重大訊息嗎?
要。臺灣證券交易所在 2021 年把資通安全事件明文納入重大訊息的範圍。依 2024 年 5 月 28 日修訂後的標準,遭駭客攻擊導致無法營運或無法正常提供服務,或有個資、內部文件外洩的情形,就應發布重大訊息,櫃買中心也在同年 7 月跟進。
- 違反重大訊息規定,最高可處新台幣 500 萬元。
- 資安事件造成的損失達新台幣 3 億元或實收資本額 20%,須召開重大訊息說明記者會。
💡 小提醒
不論是否上市櫃,建議事先準備好資安事件的應變聯絡清單:內部負責人、主機與網站廠商、資安顧問、法務與公關。真的發生時,最浪費時間的往往是找人。資安法的適用範圍可以參考資通安全管理法說明。
勒索攻擊的防護沒有單一解法,但備份、更新與帳號管理做好,就能大幅降低被入侵與無法復原的機率。如果需要協助盤點網站與主機的防護,可以透過資訊安全守護服務與我們聯絡。
參考資料
- 資安署新聞稿:勒索攻擊趨勢與防護建議 — 數位發展部資通安全署,2026-07-27(繁中,台灣,2026-11-21 查證)
- 資安署:勒索攻擊轉向雙重勒索 — 工商時報,2026-07-28(繁中,台灣,2026-11-21 查證)
- 資安署談勒索攻擊防護重點 — iThome,2026-07-30(繁中,台灣,2026-11-21 查證)
- 創新服務遭勒索病毒攻擊 — iThome,2026-09-03(繁中,台灣,2026-11-21 查證)
- 台數科部分伺服器檔案遭加密 — iThome,2026-11-02(繁中,台灣,2026-11-21 查證)
- 證交所修訂資安事件重大訊息標準 — iThome,2024-05-31(繁中,台灣,2026-11-21 查證)
- TWCERT/CC 台灣電腦網路危機處理暨協調中心 — TWCERT/CC(繁中,台灣,2026-11-21 查證)
ℹ️ 關於本文
本文依 2026 年 11 月 21 日查閱的官方公告與資安研究整理,漏洞細節、受影響版本與修補版本可能隨官方更新而調整,實際請以官方公告為準。上市櫃公司名稱與事件內容取自公司公開的重大訊息與媒體報導,僅說明公開資訊,不代表對個別事件的評論。文中的設定與指令是一般性範例,套用前請先在測試環境確認;如果不確定自己的網站或主機有沒有受影響,可以聯絡瞻新資訊協助盤點。
常見問題
遭到勒索時該不該付贖金?
資安署明確建議切勿支付贖金。付款不保證能取回資料,在雙重勒索的手法下,資料也可能已經被竊取。比較可靠的做法是從未受感染的備份還原,並找專家協助調查入侵管道。
備份放在 NAS 上就夠了嗎?
不夠。NAS 若和其他電腦在同一個網路,勒索程式可能一起把它加密,2026 年 10 月就有企業的網路儲存設備遭勒索。3-2-1 備份的重點是至少一份放在離線或異地,並定期實際測試能還原。
中小企業被勒索也需要通報嗎?
非上市櫃公司沒有發布重大訊息的義務,但資安署建議遭攻擊時向警方報案並通報 TWCERT/CC,取得事件處理協助與相關情資,也有助於避免同一波攻擊擴大到其他企業。